
· engineering· 约 26 分钟精读
端侧离线登记的备份与恢复完整性工程:自包含证据档案、恢复前校验与预恢复安全点的确定性回滚
深入解构密旋科技 TagWorks 端侧离线登记册的备份与恢复工程语义。剖析自包含证据档案的封装结构与确定性编码,形式化"校验先于变更"的恢复前置校验次序,推导"安全点—替换—验证"的本地恢复事务与三层失败语义,并论证在零云端依赖下如何以诚实的完整性度量守住离线台账的可迁移性与端侧数据主权。
一、“数据不出设备”的下半句
2026年9月下旬,行业媒体在报道一款桌面级异构计算工作站时,把”数据全程不出门”放进了标题:推理、算法执行与存储全部留在本地,实验参数与模型配置不上云。报道提到,对金融建模、药物设计这类碰不得敏感数据的场景,“数据不出门”已经不只是加分项,而是合规的硬要求[10]。
端侧软件对这句话并不陌生。密旋科技在 QubitLab、TagWorks 与 SlingGuard 三条产品线上的既定立场,就是零云端依赖、零第三方遥测、数据不出设备。但这条立场有一个容易被忽略的对偶面:数据既然只有本地这一份,它的耐久性就完全系于单一物理载体。设备会丢失、进水、跌落、被更换、被转交。一台再也无法开机的手机,里面存着一本完整的电气安全登记册——它既安全,又等于不存在。
所以,“数据不出设备”只讲了一半,下半句是:数据必须能在设备之外完整地回来。备份与恢复由此不再是云时代的附属功能,而是端侧数据主权的另一半。本文以密旋科技 TagWorks 离线登记册的备份与恢复实现为样本,讨论三条朴素但极易做错的工程线——备份的自包含、恢复的事务化、失败的可见化。
二、自包含证据档案:把一本台账封进一个文件
(一)一个文件的内部结构
TagWorks 的备份不是”数据库文件复制”,而是一个格式受控的单文件 JSON 档案(当前版本号 2)。它的字段设计决定了它离开设备之后还能做什么:
| 字段 | 内容 | 工程作用 |
|---|---|---|
| version | 档案格式版本号 | 恢复端的版本协商依据 |
| exportedAt | 导出时刻(ISO 8601 时间戳) | 溯源与审计基线 |
| snapshot | 登记册快照:全部资产与全部检测记录 | 台账主体 |
| photos | 照片文件名到 JPEG 字节的完整映射 | 证据自包含 |
| missingPhotoNames | 导出侧的缺证清单 | 恢复端二次校验输入 |
| inspectorProfile | 检查员档案:公司名、姓名、资质编号与签名图像 | 报告身份迁移载体 |
| includesInspectorProfile | 布尔标记 | 区分含身份字段的新格式与历史格式 |
对一本合规台账来说,最有分量的是 snapshot 与 photos 的关系:每条检测记录都通过照片文件名列表引用自己的证据照片,资产同样带有照片引用字段。照片不是”以后再说”的附属品,而是记录事实的一部分。档案把它们全部嵌入,是为了让文件在被拷到 U 盘、作为邮件附件或躺进任意一块硬盘之后,仍然是一个语义完整的整体——不依赖原设备、不依赖照片目录、不依赖任何服务器。
(二)单文件与用户掌控的介质
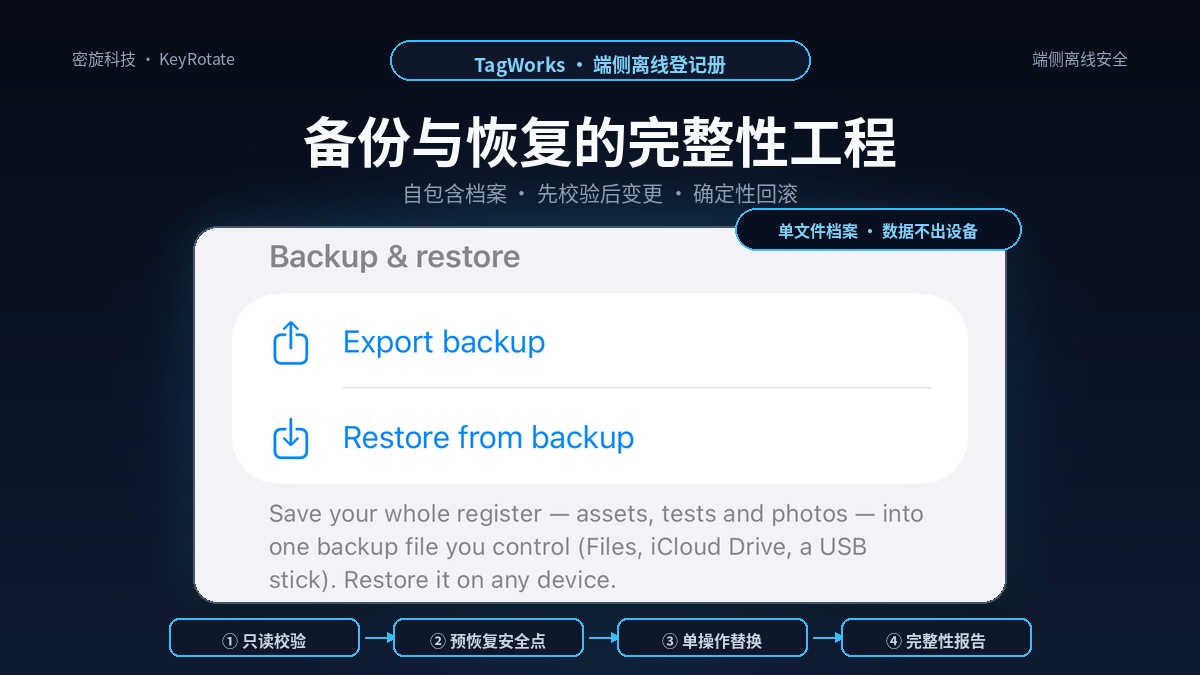
应用内的备份入口把这件事说得很直白:把整本登记册——资产、检测与照片——存成一个由用户掌控的备份文件,可放入”文件”应用、iCloud Drive 或 U 盘,并可在任意设备上恢复。这段话里藏着三个”不”:不建账户、不设服务器、不引入第三方托管。备份的保管权、知情权与生命周期都回到用户手里。对在地下变电站、粉尘车间与远洋码头作业的班组,这也是唯一可行的工作方式——网络在这些地方不是”慢”,而是不存在。
编码层面还有一个细节:档案导出采用确定性编码——键序固定、日期使用 ISO 8601。同一份登记状态重复导出,得到字节层面可复现的结果。它让备份文件可以被比对、被归档、被任意第三方工具审读,而不需要先信任某个专属解析器;JSON 作为档案载体让这种可审读性成立[7]。
(三)导出闸门:宁可拒绝导出,不产出坏备份
导出环节有一条硬规则。实现先把快照中全部被引用的文件名做并集,再逐一从本地照片库读取、嵌入档案;任何一个被引用文件读不出来(丢失、损坏),或文件名不合规,导出直接失败,并在错误信息里列出完整的缺失名单。系统不会”先导出一个缺证档案,回头再补”。
理由很简单:一份静默缺证的档案会以”备份”的身份长期存活。它能通过肉眼与文件大小检查,直到某一天真正被用来恢复,才把问题暴露在不可挽回的时刻。导出是整条链路上最廉价的拒绝点——在起点发现问题,比在恢复现场发现问题便宜得多。用集合语言表述,档案可恢复的前提是引用闭包成立:
左侧是快照引用的照片文件名并集,右侧是照片映射的定义域。这条不等式在导出端由拒产保证;但档案离开设备之后,其完整性就不再由原设备担保,因此恢复端必须独立地再校验一次。
三、恢复的第一原则:校验先于变更
(一)为什么恢复比备份更危险
备份是只读的,恢复是破坏性的。一次恢复会同时替换三处状态:登记册、照片库、检查员档案。更麻烦的是替换不可逆——旧的登记册一旦被覆盖,就不再存在。对合规台账而言,一次半途而废的恢复比完全没有恢复更糟:记录指向一张已被覆盖的照片、照片目录与档案版本错位,或者同事设备的检查员签名被错误带入。这些错误有一个共同特征——静默。它们不会让应用崩溃,只会让台账在纸面上保持完整,而在附件层面悄悄断裂。
因此恢复的第一原则是次序:任何变更之前,先把能拒绝的理由找出来。
(二)五步只读校验
实现把恢复拆成两个阶段,第一阶段对本地数据零写入。读入一份档案后,依次执行五步校验,任何一步失败都整单拒绝:
| 次序 | 校验项 | 拒绝条件 | 错误语义 |
|---|---|---|---|
| 1 | 可读性 | 文件无法读取 | 档案不可读 |
| 2 | 结构解码 | 内容不符合档案模式 | 非档案文件 |
| 3 | 版本上限 | 档案版本高于当前应用支持能力 | 来源版本过新 |
| 4 | 照片名安全 | 名字含路径成分或可疑片段 | 非法文件名单 |
| 5 | 引用闭合 | 缺证清单非空,或快照引用在照片映射中找不到 | 证据引用缺失 |
五步的先后不是随意的:先确认”文件真的是档案”,再确认”档案是不是给现在的我读的”,最后确认”档案内部是否自洽”。
(三)版本协商:为什么”拒绝未来版本”是对的
第三步值得展开。档案格式会演进,当一份来自更新版本应用的档案被旧应用打开时,旧解码器会把不认识的字段静默忽略——档案里承载的新语义在旧设备上无声降级,而界面依然显示”恢复成功”。这是最危险的一类失败:它不报错,只是丢失。因此实现选择向前拒绝——档案版本高于当前支持时直接报错、提示升级应用,而不是”尽力解析”[3]。
兼容的方向因此是单向的:向后读旧格式,向前拒绝新格式。旧版本档案解码时缺失的字段按防御性默认值补齐,而不是按”猜测”补齐:不含检查员档案字段的历史档案,不会把本机现有身份清空,也不会写入陌生身份。
(四)照片名安全与悬挂引用
第四步处理”档案是外部输入”这个事实。任何从文件系统外部进入的名字都要按不可信数据处理。实现的安全校验只有三条——非空、必须等于自身路径的最后一段、不含向上回退片段——但它挡住了路径穿越这一类经典问题:构造带路径成分的照片文件名,诱使恢复过程把数据写到目标目录之外[8]。校验是白名单式的:任何一个键不合规,整份档案拒绝,什么都不恢复。
第五步是引用完整性校验,处理”悬挂引用”。若快照引用的某个照片名在照片映射里不存在,恢复之后登记册就会出现”记录指向不存在的照片”——数据库术语叫外键悬挂,合规语境里叫证据链断裂。台账与报告在纸面上依然完整,但那几张附件永远无法调取。这一步与第四步一样,在变更之前把档案的语义闭合性验证到底。
四、恢复事务:安全点、单操作替换与确定性回滚
(一)事务时序
通过五步校验之后,恢复进入变更阶段。完整事务从只读校验开始,此后是三个阶段:
预恢复安全点。把当前完整状态——登记册、全部照片、检查员档案——序列化为一个带时间戳的安全档案(文件名形如 TagWorks-before-restore-时间戳.json),写入应用私有目录下的恢复区,并以原子写落盘。安全点创建失败,事务立即中止,本地数据零变更。
单操作替换。照片安装、检查员档案恢复、登记册快照替换作为一个整体执行。其中登记册替换遵守”先持久化、后生效”:只有当完整快照成功写盘之后,内存中的活动登记册才切换到新内容;写盘失败,内存里的旧登记册保持原样。
完整性报告。返回一份恢复报告:已恢复照片数量、失败照片名单、安全点位置。恢复是否”完整”,由缺失名单与失败名单共同度量:
注意这里度量的是”证据是否齐全”,而不是”流程是否跑完”。一个把照片装了一半的恢复,在状态上必须表现为不完整,而不是成功。
(二)三层失败语义
失败在任何一步都可能发生。实现的处理把失败分为三层,每层给用户一个绝不混淆的语义:
| 失败层 | 触发点 | 系统行为 | 数据状态与用户语义 |
|---|---|---|---|
| 第一层 | 校验失败、安全点创建失败 | 中止事务 | 本地零变更,明确告知数据未被修改 |
| 第二层 | 替换中途失败 | 自动回滚:用预抓取的旧数据恢复被覆盖的照片与检查员档案 | 回到恢复前状态,报告恢复未完成并保留安全点 |
| 第三层 | 回滚本身失败 | 停止自动处置 | 明确报告状态存疑,引导使用保留的安全点处置 |
三层语义的共同点是:系统在任何失败路径上都不报告”已恢复”。成功路径的完整性由缺失名单度量,而不是由”操作正常返回”度量。产品文档里对此有一句精确的表述——在本地数据被替换之前先保留安全备份,并如实显示证据与存储故障,而不是把一次不完整的恢复称为”已验证”。
(三)回滚素材:按”将被覆盖集合”预抓取
回滚不是魔法,它的可行性来自替换前的一次有序准备:系统在替换前抓取两样东西——即将被覆盖的照片数据(以档案照片键的集合为范围)与检查员档案的完整快照。失败时,回滚用与恢复过程相同的写入原语把材料写回去。按”将被覆盖集合”抓取而不是全量抓取,是一个成本上的取舍:回滚材料的体积与本次替换的范围绑定,与登记册的总体量解耦。
(四)换机迁移与身份边界
恢复的另一个常见场景是换机迁移:用户把档案放进新设备,恢复的应该是”数据”,而不是”另一个人的名字”。历史档案(不含检查员档案字段的版本)在恢复时保留本机现有身份——既不写入空值,也不清空。两种朴素做法都有害:用空档案覆盖会让新设备的报告失去抬头与签名;原样保留则可能把同事的签名带上自己的报告。把”数据”与”身份”分开处理,是迁移语义里最容易被做错、也最不该做错的边界。
(五)与数据库事务的类比
这套机制与数据库原子提交是同一思想的不同实现。SQLite 用回滚日志或预写日志保证:崩溃之后,读者要么看到提交前的状态,要么看到提交后的状态,不会看到中间态[3]。本地恢复事务借用相同的结构——安全点对应恢复日志,替换对应提交,回滚对应撤销。差别在于,文件系统层面的”提交原语”(原子替换)的持久性边界比数据库文档所宣传的更模糊。
五、落盘纪律与崩溃边界
(一)把编辑丢失窗口压到最小
登记册的常规编辑并不每敲一个字就写盘:短防抖把连续编辑合并为一次写入,写入使用原子替换语义——先写辅助文件,写入完成后以替换方式生效[5]。写入失败不会被吞掉:持久化异常以可见状态保留,提示用户在存储可用、应用保持打开时重试。当应用场景进入非活跃或后台,挂起的写入被同步刷出,把待写窗口压到最小。
(二)损坏现场的保护
加载登记册时,实现区分两种”打不开”:首次运行尚无登记册,与登记册存在但不可读或结构损坏。后者的处理方式很克制——损坏字节保留原地,不覆盖、不自动重建,自动保存被阻断,直到用户显式重试,或从确定备份做受控替换。“登记册打不开”的时候,软件最不该做的事,是立刻拿一份空档案把它盖掉。
(三)诚实的能力边界
原子替换的语义来自标准:rename 对同一文件系统内路径的替换是原子操作,其他读者要么看到旧文件、要么看到新文件[1];fsync 把缓冲的文件数据与元数据推入持久存储[2]。但工业界对崩溃一致性的实证研究给出警告:这些原语的纸面语义,与”数据真能在下一次断电后存活”之间,存在实现与次序上的缝隙[4]。工程结论不是”别用这些原语”,而是承诺要保守。TagWorks 的实现说明明确写道:原子写与刷出降低了正常编辑的丢失窗口,但不承诺从突然的进程终止或存储故障中恢复。把边界写在明处,比用一个做不到的承诺换取安心更诚实。
(四)分层恢复资产的分工
端侧有两类职责不同的本地资产。安全点活在应用私有目录的恢复区,服务于”下一次操作出错”这种短窗口救援;导出档案则应该被用户放到自己选定的介质上(文件应用、iCloud Drive、U 盘),承担跨设备、跨时间的长期保管。iOS 的数据保护机制用与设备口令绑定的密钥保护沙盒文件[6],应用私有文件随设备生命周期终止而失去意义——这正是导出档案必须离开应用沙盒的原因。外部实践同样强调”验证而非假设”:应急规划指南要求对备份与恢复过程做定期测试演练,而不是假设备份可用[9]。备份策略因此是分层叠加的:日常编辑靠原子写与刷出,操作安全靠预恢复安全点,长期保管靠用户掌控的单文件档案。
六、对照:覆盖式恢复与事务化恢复
把两类做法放在同一张表里,差别集中在失败路径上:
| 故障场景 | 无校验的覆盖式恢复 | 事务化恢复 |
|---|---|---|
| 档案缺照片 | 恢复后证据链静默断裂 | 校验阶段拒绝,零写入 |
| 误选非档案文件 | 解析崩溃或写入坏数据 | 结构解码拒绝 |
| 档案来自更新版本 | 新字段被静默丢弃 | 向前拒绝,提示升级应用 |
| 恢复中途写失败 | 登记册与照片错位 | 自动回滚,或保留安全点 |
| 照片名含路径成分 | 写入点可能越出目标目录 | 白名单校验,整单拒绝 |
| 换机恢复历史档案 | 报告身份漂移 | 数据迁移、身份保留 |
这些错误路径平时看不见,也没有界面截图能展示它们。它们唯一的存在证明是回归测试:损坏档案的现场保护、缺证档案的拒绝、历史档案的身份保留、非法照片名的整单拒绝——每一条都被断言固定下来。对合规工具而言,错误路径的行为规格与正常路径同样重要——用户真正需要它的时刻,恰恰是出了问题的那一天。
七、结语
回到开头的问题。数据主权的物理底线,是数据在经历一次物故——摔碎、进水、丢失、换机——之后,仍然能够完整地回来。这要求三件朴素的事:备份自包含,让一个文件承载全部证据;恢复事务化,让校验先于变更、失败可以回滚;失败可见化,让不完整的恢复永远不被称作成功。密旋科技在 TagWorks 离线登记册上把这三件事做成可验证的实现,而不是宣传语。工具的能力边界与它的能力同样重要——把记录做扎实、把证据链守住、把边界写在明处;至于设备之外的世界,交给用户手里那个由他掌控的档案文件。
参考文献与工程标准
- [1] The Open Group. (2018). rename — rename a file. POSIX.1-2017 (IEEE Std 1003.1-2017). The Open Group Base Specifications Issue 7. https://pubs.opengroup.org/onlinepubs/9699919799/functions/rename.html
- [2] The Open Group. (2018). fsync — synchronise changes to a file. POSIX.1-2017 (IEEE Std 1003.1-2017). The Open Group Base Specifications Issue 7. https://pubs.opengroup.org/onlinepubs/9699919799/functions/fsync.html
- [3] SQLite Consortium. Atomic Commit In SQLite. SQLite Documentation. https://sqlite.org/atomiccommit.html
- [4] Pillai, T. S., Alagappan, V., Lu, L., Chidambaram, V., Arpaci-Dusseau, A. C., & Arpaci-Dusseau, R. H. (2014). All File Systems Are Not Created Equal: On the Complexity of Crafting Crash-Consistent Applications. 11th USENIX Symposium on Operating Systems Design and Implementation (OSDI ‘14). https://www.usenix.org/conference/osdi14/technical-sessions/presentation/pillai
- [5] Apple Inc. NSData.WritingOptions.atomic. Apple Developer Documentation. https://developer.apple.com/documentation/foundation/nsdata/writingoptions/atomic
- [6] Apple Inc. Data Protection overview. Apple Platform Security Guide. https://support.apple.com/guide/security/data-protection-overview-secf6276da8a/web
- [7] Bray, T. (Ed.). (2017). RFC 8259: The JavaScript Object Notation (JSON) Data Interchange Format. Internet Engineering Task Force. https://www.rfc-editor.org/rfc/rfc8259
- [8] OWASP Foundation. Path Traversal. OWASP Community Documentation. https://owasp.org/www-community/attacks/Path_Traversal
- [9] National Institute of Standards and Technology. (2010). NIST SP 800-34 Rev. 1: Contingency Planning Guide for Federal Information Systems. NIST Special Publication. https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/final
- [10] 量子位. (2026-09-27). 量子计算走上桌面!“小盒子”跑通端到端,数据全程不出门. 量子位. https://www.qbitai.com/2026/09/498605.html