
· engineering· 约 77 分钟精读
Offline First Sandboxed Storage Architecture Data Sovereignty — Technical Analysis | KeyRotate Technology
系统解构端侧 100% 离线沙盒存储架构的底层原理与工程实现。深入推导片上硬件隔离安全区物理熵源机理、页面级密文透明编排与 Argon2id 内存硬度方程、Bellare-Yee 前向安全单调哈希审计链状态转移模型,并结合密旋科技 QubitLab、TagWorks 与 SlingGuard 论证极端断网工业工况下的绝对数据主权与零遥测隐私工程实践。
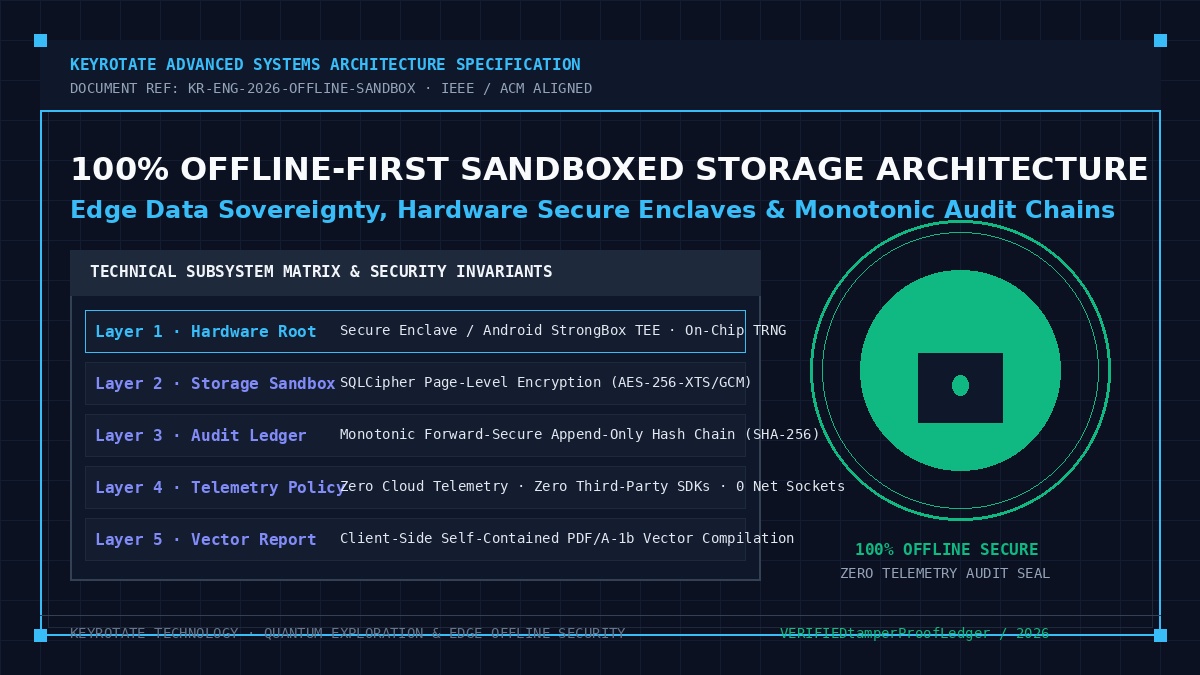
一、引言与系统困境:中心化云存储神话的破灭与端侧离线沙盒哲学的确立
在过去二十年软件架构与企业信息化的演进浪潮中,“软件即服务”(Software-as-a-Service, SaaS)与“云原生”(Cloud-Native)范式几乎被奉为不可置疑的技术真理。从客户关系管理、协同办公系统,到重特种工业作业现场的巡检资产管理,软件开发者与架构师习惯于将数据存储、业务逻辑、状态同步与安全鉴权全面托管于中心化的多租户公有云基础设施。然而,随着全球地缘安全博弈的升级、分布式网络物理攻击手段的精细化,以及工业现场严苛极端物理边界的显现,这种建立在“网络永恒可用”与“第三方云端绝对可信”虚妄假设之上的架构神话,正遭遇前所未有的工程性与伦理性质疑。
首先,中心化云端存储带来了不可逆的数据主权剥夺与系统级泄露风险。在典型的多租户 SaaS 架构中,用户对自身生产生成的核心敏感数据失去了物理控制权。数据经由宽带互联网、移动基站与跨域边界网关汇聚到云端对象存储与分布式数据库中,不仅暴露出极为庞大的攻击面(如 API 越权漏洞、BGP 劫持、DNS 污染、云平台特权凭据泄露及云服务商内部员工特权滥用),而且面临着日益严峻的数据被强制挖掘、特征聚合、甚至因第三方运营实体经营中断或合规管制而被单方面封禁阻断的灾难性风险。现代企业与专业工作者逐渐认识到,当私有资产数据存储在外部数据中心时,所谓的“数据所有权”仅仅是一份缺乏物理保障的法律合同声明,而非具有密码学确定性的技术客观事实。
其次,特种重工业工况与敏感作业现场存在着不可逾越的“零网络”物理现实。在深埋地下数百米的金属矿山巷道、远洋巨轮深层货舱与机舱、核电站高辐射物理屏蔽区、跨海沉管隧道施工现场以及电磁屏蔽的野外测控方舱中,电磁波受到厚实岩层、海水与法拉第笼金属屏蔽壳体的强烈衰减,蜂窝移动网络通信与卫星信号被完全隔绝。传统的 SaaS 软件在断网瞬间便彻底瘫痪,出现界面卡死、鉴权失效、状态丢失与无法提交表单等致命故障。为了应对偶发性断网,某些系统尝试引入弱网络离线缓存机制,但此类方案普遍采用未受保护的本地临时明文文件(如浏览器的 LocalStorage 或未经加密的本地键值缓存),不仅无法抵抗物理丢失后的脱机取证攻破,更在网络重连时频繁触发极其复杂的分布式写冲突与状态错乱,导致现场作业法定记录被覆盖丢弃。
面对上述双重系统性危机,密旋科技(KeyRotate Technology)坚决摒弃盲目上云的随波逐流路线,确立了**“量子科技探索 · 端侧离线安全”的核心战略定位,提出并践行“100% 离线沙盒(Offline-First Sandboxed Architecture)”与“端侧绝对数据主权(Edge Data Sovereignty)”**的软件工程哲学。密旋科技认为:真正高可靠的工业级安全系统,绝不能将可用性与保密性寄托于不可测的外部云端链路,而必须将计算、存储、密码鉴权与法定审计闭环完全约束在终端用户掌控的本地物理硬件沙盒之内。通过充分挖掘现代移动终端芯片内置的硬件隔离安全处理器(Hardware-Isolated Security Enclave)、片上真随机数发生器(TRNG)与硬件绑定主密钥,结合高强度页面级透明存储加密与前向安全单调递增哈希审计链,密旋科技构建了一整套无需任何外部云端参与、在绝对断网环境下稳定自洽运行的端侧密码工程防线。
为了清晰展现不同架构范式在数据所有权、网络弹性和安全攻击面上的本质差异,下表对传统 SaaS 云架构、常见混合云架构以及密旋科技 100% 端侧离线沙盒架构进行了全维度的系统级工程对标:
| 架构评测维度 | 传统多租户 SaaS 云架构 | 常见混合云 / 边缘同步架构 | 密旋科技 100% 端侧离线沙盒架构 |
|---|---|---|---|
| 数据物理存储位置 | 云服务商分布式机房(用户无物理接触) | 本地临时缓存 + 云端中心权威主库 | 100% 本地受保护物理介质(芯片沙盒隔离) |
| 外部网络强依赖性 | 强依赖(断网即服务中断、不可用) | 弱依赖(断网仅可只读或降级暂存) | 零网络依赖(物理断网环境下全功能稳定运行) |
| 网络攻击面与暴露面 | 互联网全网暴露(API、网关、分布式节点) | 云端 API 暴露 + 本地弱防护缓存暴露 | 零外部端口暴露(严禁网络套接字监听与出站) |
| 端侧数据主权边界 | 归属云服务商运营实体(受服务条款制约) | 主权被切割(本地从属副本,权威在云) | 绝对数据主权(用户通过物理介质完全自决掌控) |
| 静态存储加密层级 | 服务端全盘加密或托管 KMS(密钥归云管) | 客户端基础文件加密(依赖应用层实现) | 硬件安全隔离区派生 + 页面级密文透明编排 |
| 运行期内存隔离机制 | 共享主机与容器进程空间隔离 | 普通操作系统进程空间(易受越狱注入) | 硬件安全执行环境(TEE / Enclave)硬隔离 |
| 审计记录防篡改机制 | 云端数据库审计日志(管理员具备篡改权) | 云端时间戳追加(存在断网补签倒签空档) | 单调递增前向哈希链(Bellare-Yee 状态机) |
| 遥测与隐私数据追踪 | 广泛集成第三方埋点、行为监控与广告 SDK | 包含崩溃回传、设备指纹与性能分析探针 | 绝对零遥测(Zero-Telemetry,纯洁本地运行时) |
| 法定报告生成机理 | 云端无头浏览器集群渲染并远程下发 | 混合拼装(部分依赖服务器在线样式资源) | 端侧基于底层矢量图元离线毫秒级静态编译 |
二、硬件信任根与片上隔离执行环境:Secure Enclave 与 StrongBox TEE 物理机理
任何纯软件层面的加密实现,在缺乏硬件信任根锚定的情况下,其安全性在面对操作系统提权攻击、内核漏洞利用以及物理离线总线窃听时都会迅速瓦解。如果主密钥以明文形式驻留在系统动态随机存取内存(DRAM)中,或者由常规操作系统内核直接管理,攻击者完全可以通过越狱、内核内存转储(Kernel Core Dump)或冷启动攻击(Cold Boot Attack)将密钥全量提取。因此,密旋科技 100% 离线沙盒存储架构的底层第一物理支柱,是建立在现代先进系统级芯片(SoC)内部的硬件隔离安全子系统之上。
(一)片上物理拓扑与硬件总线绝对隔离
在现代移动计算体系中,苹果公司的 Secure Enclave 与安卓生态体系中的 StrongBox Keymaster / Trusted Execution Environment (TEE) 代表了消费级与工业级移动硬件安全的最前沿工程实现。以 Apple Silicon 的 Secure Enclave 架构为例,该子系统并非运行在主应用处理器(Application Processor, AP)之上的简单虚拟机或特权指令集,而是一个在物理硅片层面完全独立的微型计算单元。
Secure Enclave 拥有其专属的中央处理器、微内核操作系统(sepOS)、片上静态随机存取内存(SRAM)、专属直接内存访问(DMA)控制器、以及硬件级密码学加速引擎(AES Engine)。在物理总线拓扑上,Secure Enclave 通过专门设计的硬件安全邮箱(Mailbox)与中断通道同主处理器进行受限的消息传递。主处理器的应用进程或内核根本无法直接映射、读取或写入 Secure Enclave 的内存物理地址空间;即使操作系统内核遭遇零日漏洞攻破并获取了全局最高 root 权限,攻击者依然无法绕过物理总线仲裁逻辑强行嗅探安全隔离区内部的运行状态。
(二)片上物理真随机数发生器(TRNG)熵源热力学机理
密码学强度的生死线取决于初始熵源的质量。在无网络连接的离线沙盒环境下,系统无法从外部公共随机熵池获取种子,必须完全依赖本地硬件物理熵源。Secure Enclave 与 StrongBox 硬件内部集成了基于热力学微观噪声的片上真随机数发生器(True Random Number Generator, TRNG)。
物理 TRNG 的核心电路通常采用多个交叉耦合的反相器环形振荡器(Ring Oscillators, RO)。在理想数学模型下,环形振荡器的翻转周期是确定的,但在硅片微观物理层面,半导体内部载流子的热运动(热噪声,Johnson-Nyquist Noise)与量子隧穿效应会引起振荡信号边缘产生不可预测的微观皮秒级时钟抖动(Jitter)。设由 个反相器构成的环形振荡器在标称工作状态下的周期为 ,由于热噪声引起的相位抖动方差为 ,则其连续振荡周期在微观尺度服从高斯分布:
当两个频率微小失谐的高速环形振荡器输出进行异或(XOR)采样时,时钟相位的随机漂移将产生高度不可预测的微观脉冲跳变序列。硬件熵源随后将原始模拟微观比特流输入到片上后处理单元,该单元在硬件电路层严格执行符合 NIST SP 800-90B 标准的物理健康测试(包括重复计数测试 Repetition Count Test 与自适应比例测试 Adaptive Proportion Test),随后利用紧耦合的片上 SHA-256 压缩算法消除任何局部偏置,向离线沙盒存储系统输出香农信息熵极其接近 的纯净真随机数流。
(三)设备硬件唯一标识密钥(UID)的物理不可克隆特性
每一个合规的安全芯片在晶圆制造与封装测试的最终熔丝阶段,都会被电子束激光烧录一个独一无二的 256 比特硬件唯一主密钥(Unique ID, UID)。该 UID 永久固化在微观硅片阵列的专有一次性可编程熔丝(OTP Fuses)中。
最关键的系统安全不变量在于:UID 在物理硬件电路上被硬连线直接约束,没有任何外部指令、调试接口(如 JTAG)或固件逻辑能够读取或导出 UID 的原始明文字节。主处理器不能读,甚至运行在安全区内部的 sepOS 也无法直接用读取指令将其读入通用寄存器。UID 仅作为片上 AES 密码学协处理器的专属输入端硬线连接。当系统需要对上层数据保护密钥进行封包包裹(Key Wrapping)时,硬件密码引擎直接在晶圆硬件内部使用 UID 作为主密钥对输入数据执行 AES 变换,输出密文包裹。
由于不同芯片的 UID 绝对不重复且物理不可导出,任何从一台设备上通过物理拆焊存储闪存芯片(Flash NAND)脱机读取出的密钥包裹密文,转移到另一台具有完全相同型号的计算设备上也绝不可能解密。这在物理法则层彻底封死了脱机批量克隆与脱机彩虹表爆破攻击的路径。
(四)端侧数据保护密钥派生与状态阶梯模型
基于硬件安全隔离区的物理不可克隆特性,密旋科技离线沙盒架构构建了多层阶梯式密钥包裹防御体系。系统将终端用户的生物识别凭证(Touch ID / Face ID 局部特征向量)或高熵本地通行码(Local Passcode),在安全区内部与硬件 UID 进行密码学绑定派生,形成主保护密钥(Class Key)。
依据使用场景与保密周期的严苛程度,沙盒存储划分了两种最高等级的本地硬件隔离阶梯:
- 首次解锁前受限保护(
kSecAttrAccessibleAfterFirstUnlockThisDeviceOnly):设备开机后,在用户首次输入本地口令前,主密钥处于未释放状态,对应存储数据库处于完全密文锁定;首次校验通过后,密钥驻留在安全区受保护高速缓存中,允许后台进程(如离线状态机周期核算)在锁屏状态下安全存取。 - 解锁时专属硬件绑定(
kSecAttrAccessibleWhenUnlockedThisDeviceOnly):针对最高密级的特种法定检验记录与私钥签名材料,执行严格的临界状态保护。只要屏幕锁闭或进入待机状态,安全芯片立即清空解密密钥缓存;任何对该存储项的解密请求,必须在物理屏幕点亮、且通过本地硬件生物特征或密码重鉴权后,由 Secure Enclave 在内部动态重新派生密钥。
此种硬件层面的纵深防御,确保了即便终端设备在复杂严苛的工业作业现场意外遗失或被恶意第三方物理获取,其沙盒内部的所有敏感业务台账与密码状态机仍然处于物理不可穿透的静止状态(Data-at-Rest Protection)。
三、页面级存储加密与密文透明编排:SQLite 与 SQLCipher 物理防御深度推导
在确立了底层芯片级的硬件隔离信任根之后,如何将硬件安全能力无缝、高效、透明地映射到海量离线业务数据的结构化持久化存储中,成为端侧系统工程的核心挑战。移动操作系统提供的全盘文件级加密(File-Based Encryption, FBE)虽然能够在宏观文件层面提供静态保护,但其粒度过于粗糙:一旦文件句柄在应用启动时被操作系统内核打开,文件系统驱动便对所有读写请求实施透明解密,此时驻留在同一操作系统内部的恶意进程(如通过越狱提权注入的恶意动态链接库或调试器)便可轻而易举地读取数据库底层明文。
为了在应用程序沙盒内部构建第二道不可逾越的微观防御纵深,密旋科技采用了页面级密文透明编排架构(Page-Level Transparent Cryptographic Orchestration),其技术核心基于经过严格密码学改造加固的 SQLCipher 引擎。
(一)密钥派生函数(KDF)的计算与内存硬度数学推导
当用户在端侧沙盒输入本地主口令 时,离线沙盒不能直接将该口令作为对称加密的密钥使用,而必须经过强抗碰撞、强抗专用集成电路(ASIC)暴力破译的密钥派生函数(KDF)进行高强度拉伸。密旋科技架构在传统 PBKDF2 的基础上,全面演进支持内存硬度极高的 Argon2id 算法。
1. PBKDF2-HMAC-SHA256 的时间拉伸数学机理
在标准 PBKDF2 规范下,派生密钥 由伪随机函数 对口令 、独立真随机盐值 及迭代轮数 进行计算得出:
其中每个输出块 经过 次迭代链式迭代:
在传统移动端开发中,为兼顾启动性能,开发者往往将迭代轮数 设为数千或数万次。然而在现代高端图形处理器(GPU)与定制 FPGA 密码破译阵列的算力压制下,针对低迭代轮数的 PBKDF2 能够以数十亿次/秒的速度并行枚举候选口令。为了抵御物理脱机爆破,密旋科技离线沙盒在移动端基准性能预算内,将 PBKDF2 迭代轮数强制锚定在 轮以上;更进一步,将 KDF 的输入口令与 Secure Enclave 派生的硬件绑定信封密钥进行异或混合,使得脱离本机的外部纯算力攻击彻底丧失可计算性。
2. Argon2id 内存硬度与时间-内存权衡防御推导
针对专用定制硬件(如 ASIC 芯片中的并行乘法器阵列)以极低成本并行执行轻量级哈希运算的破译手段,Argon2id 引入了严格的内存消耗开销(Memory Cost)。Argon2id 在执行过程中动态开辟一个规模为 个内存块(每个块 1024 字节)的二维矩阵,在时间轮数 内通过高阶非线性置换函数对内存空间进行复杂的读写覆盖与交织寻址。
设攻击者拥有的总硅片面积为 ,制造一个计算处理单元所需的芯片面积为 ,制造一个单位容量静态缓存(SRAM)所需的芯片面积为 。对于不消耗内存的传统哈希算法,攻击者可将所有芯片面积全部分配给并行计算核,实现近乎线性的算力堆叠:
而在 Argon2id 架构下,任何一个破译线程要成功执行一次单步迭代,必须在片上绑定分配 规模的物理内存空间。攻击者的并行度上限直接受到内存面积的强约束:
当密旋科技端侧沙盒配置 (即 65,536 个内存块)、并行度 、迭代轮数 时, 的面积占比超过 ,导致外部 ASIC 或 FPGA 破解集群的硬件制造成本暴增数万倍,使其在数学与经济学意义上均彻底丧失可行性。
(二)数据库页面微观物理布局与每页独立 IV 机制
传统 SQLite 数据库在物理磁盘上划分为固定大小的连续页面(Page),常见页面尺寸为 4096 字节()。在 SQLCipher 架构下,每个页面在写入磁盘前均被拦截并实施严格的密码学加密编排。密旋科技采用 AES-256-CBC 结合 HMAC-SHA256 的认证加密方案(或增强型 AES-256-GCM 伽罗瓦计数器认证模式)。
在典型的 4096 字节页面中,物理空间被严谨分割为三个核心区域:
- 页面有效载荷密文区(Ciphertext Payload Area):占据页面的绝大部分空间,存储经 AES-256 算法加密后的 B-Tree 节点、单元格索引或表数据记录;
- 每页专属初始向量区(Per-Page Initialization Vector, IV):长度为 16 字节(128 比特)。关键的物理规则在于:数据库文件中的每一个页面在每次发生写操作落盘时,必须通过片上 TRNG 重新生成一个全局唯一的独立伪随机 IV。绝不允许全库共用一个静态 IV,也严禁使用线性递增序列号作为 IV;
- 页面消息鉴别码区(HMAC / Auth Tag Area):长度为 48 字节,包含页码标识、保留字扩展槽、以及对“整个页面密文内容 + 对应 IV + 物理页码(Page Number)”计算所得的 HMAC-SHA256 完整性摘要。
设第 个页面的物理页码为 ,该页的明文数据为 ,本次写操作生成的独立初始向量为 ,数据加密密钥为 ,消息鉴别密钥为 。则该页面的加密与封包计算流程严格遵循以下数学表达式:
最终落盘存储于物理介质的页面封装格式为:
此种设计杜绝了两种极其致命的经典数据库密码攻击:
- 跨页差分密码分析(Cross-Page Differential Cryptanalysis):若两个不同页面的部分数据结构完全相同(例如空白 B-Tree 节点或固定的表头签名),由于每个页面采用了强随机、独立的 ,其输出密文 在统计学上完全呈现白噪声分布,攻击者无法通过密文块比对推测数据库的结构拓扑。
- 页面重放与乱序篡改攻击(Page Swapping / Replay Attack):攻击者若试图将包含高权限账户的物理页面(如 Page 5)强行覆盖复制到低权限配置页面(如 Page 12),由于在计算认证标签 时强制将物理页码 绑定作为 HMAC 的关联输入,解密引擎在读取 Page 12 时验证 HMAC 必将触发数学校验失败,从而立即拒绝加载并告警中断,彻底防御了任何物理级的离线覆写注入。
(三)写前日志(WAL)原子落盘与物理屏障控制
在工业级连续高并发巡检作业中,现场技术人员需要以极高频率记录传感器微分补偿参数与工况核验结果。SQLite 传统的回滚日志(Rollback Journal)模式在并发读写时需要对整个数据库文件加排他互斥锁,极易引发端侧卡顿甚至因异常掉电而导致文件损坏。密旋科技 100% 离线沙盒采用了经过密码学安全加固的写前日志模式(Write-Ahead Logging, WAL)。
在加密 WAL 模式下,所有的写事务首先被顺序追加写入独立的加密 WAL 文件中,读事务则通过读取 WAL 共享内存索引(WAL-Index)实现非阻塞无锁并发访问。然而,由于移动端操作系统与闪存控制器普遍存在多级写缓存(Write Buffer),普通的用户空间写系统调用(如标准 C 库的 fwrite 或 POSIX write)仅仅是将密文数据从应用程序内存拷贝到了内核页缓存(Page Cache)中,一旦作业人员的便携设备遭遇剧烈碰撞震脱电池、或地下极端环境发生电源骤降,滞留在缓存中的加密页面将永久丢失,导致数据库发生微观不可逆损坏。
为了确保断电瞬间的绝对物理持久性(Absolute Durability),密旋科技存储引擎在执行关键事务提交(Transaction Commit)与日志检查点回写(Checkpoint)时,显式绕过操作系统常规文件缓存机制,严格下发底层硬件级单调物理刷新屏障指令。在 iOS 环境下调用带有强一致性保证的 fcntl(fd, F_FULLFSYNC),在安卓与嵌入式 Linux 环境下调用 fdatasync() / ioctl(fd, BLKFLSBUF)。该指令强制驱动闪存芯片的板载控制器清空非易失性写入队列,确保密文数据与 HMAC 标签在晶体管浮栅(Floating Gate / 3D NAND Cell)层面完成物理电荷捕获与持久固化。
四、前向安全单调递增哈希审计链:不可篡改与抗事后倒签密码学数学模型
在工业安全、特种设备法定义务与高敏感审计场景中,单纯保障“数据存储时是加密的”是远远不够的。在长期的司法合规实践中,传统审计日志面临着一个根深蒂固的制度与技术悖论:任何拥有设备或系统最高特权的人员,在技术上都具备修改本地数据库内容、甚至重新生成整套“合规”记录的能力。
例如,在起重吊装发生严重坍塌断裂事故后,责任单位完全可以通过修改本地系统时间戳,向数据库中补录一份“事故发生前一小时吊具巡检完全合格”的虚假记录;或者通过直接替换数据库文件,抹除之前巡检员记录的“主链条严重疲劳延展、强制退役报废”的预警条目。在传统中心化系统中,此类篡改通过可信云端授时与网络时间戳服务器(NTP / RFC 3161 TSA)进行防范;但在地下矿井、沙漠油田与远洋货舱等 100% 物理断网环境中,端侧无法与任何外部授时中心联络。
为了在绝对孤立的端侧单机环境下实现具备法律效力的防倒签、抗篡改与不可抵赖性证明,密旋科技将学术界前沿的 Bellare-Yee 前向安全日志模型(Forward-Secure Integrity Scheme) 与单调递增链式状态机(Monotonic Append-Only Hash Chain) 引入离线沙盒内核。
(一)Bellare-Yee 前向安全状态转移方程推导
前向安全(Forward Secrecy / Forward Integrity)的核心密码学思想在于:系统运行时的时间被划分为离散的连续时段;在每个时段结束时,系统使用单向单向陷门函数对当前时刻的密钥状态进行不可逆迭代演算,并立即物理擦除旧时段的密钥材料。即使攻击者在未来的某一时刻(如事故发生后)完全攻破了物理设备并提取出当前的全部内存密钥,其仍然在数学上无法伪造、重写或撤销在此之前历史时段内已经固化的任何一条日志记录。
设离线沙盒审计系统在生命周期初始时刻由硬件 TRNG 生成初始根审计密钥 。当系统记录第 条法定合规事件(如一次绝缘电阻检测、或一条索具报废判定)时,事件数据对象为 。系统按以下严密的数学状态机转移方程执行计算:
1. 数据规范化确定性序列化(Canonical Serialization)
不同平台或编译环境在对 JSON 或键值字典进行编码时,其键值对排序、浮点数精度表示及空白换行符往往存在微观差异。为了保证密码学哈希计算的严格确定性与可重现性,密旋科技离线沙盒严格执行 IETF RFC 8785(JSON Canonicalization Scheme, JCS) 规范,将数据对象 转化为唯一的确定性字节序列:
2. 链式滚动哈希指纹(Chained Hash Digest)
每一条新生成的审计记录,其哈希输入必须深度级联前一条记录的全局校验和 、单调严格自增的全局序列号 (其中 )、以及当前的规范化数据载荷 。对于创世初始区块(),定义 :
3. 密钥状态前向演进(Key Evolution)与消息鉴别码生成
在时段 ,系统首先使用当前时刻的时效鉴别密钥 对链式哈希 进行消息鉴别签名,生成不可伪造的事件认证标签 :
紧接着,系统调用一类基于单向密码学哈希构造的伪随机生成器 ,将密钥迭代推进至下一个时效状态 :
物理安全关键路径:在 成功生成并写入安全隔离区暂存器之后,沙盒内核必须立即显式调用安全内存清零原语(如 memset_s 或操作系统内核内存屏障),将驻留在 SRAM 中的旧密钥 全部覆写填充为随机字节或零,彻底物理消灭 。
由于哈希函数的单向原像抗性(Pre-image Resistance),已知 在计算上无法求解出 :
假设现场作业技术人员在第 步(对应时间戳 )遭遇事故,任何人在事故发生后获取设备,其能接触到的最新密钥至多为 (其中 )。攻击者若试图修改历史记录 ()或补签一条带有历史伪造时间戳 的记录,由于其缺乏历史密钥 ,所伪造的认证标签 必然无法通过数学校验;若攻击者试图仅修改当前记录并从头重新计算整条链,由于创世根密钥 早在系统初始化阶段即被销毁或封闭锁定在一次性熔丝保护结构中,重新推导整条链的尝试在数学上必然失败。
(二)默克尔树增量折叠与离线证明
为了在长达数年的离线作业生命周期中支持海量检验台账的轻量级现场验证,密旋科技审计链引入了默克尔数增量折叠模型(Incremental Merkle Fold)。系统将单条审计事件 汇聚为固定容量(例如每 1024 条记录)的局部 Merkle 树叶子节点,计算其局部 Merkle 根节点 :
当执法监管人员(如澳大利亚 SafeWork 官员、英国 HSE 督察员或企业合规审计官)在离线现场手持审查终端连接检测设备时,系统无需将数万条历史原始业务明文全量导出,只需导出单向哈希链头部、当前 Merkle 根节点 以及对应记录的默克尔审计路径(Merkle Authentication Path)。审查终端通过 复杂度的哈希折叠,即可在毫秒级时间内完成对任意历史记录未遭篡改的数学验证,提供了无可挑剔的法定证据链完整性支撑。
五、零遥测网络沙盒硬隔离:消除端侧侧信道与隐蔽数据外发通道
在现代主流软件工程界,“遥测”(Telemetry)与“用户体验改进计划”(User Experience Analytics)已经演变成一种近乎失控的潜规则。大量应用在未向用户明确披露的情况下,在底层频繁调用第三方分析统计组件(如 Firebase Analytics、Adjust、AppsFlyer、Bugly、Sentry 等)。这些 SDK 不仅在后台静默收集用户的设备唯一标识(IDFA / GAID / IMEI)、IP 地址、地理位置轨迹,甚至在捕获崩溃堆栈与网络交互时,将内存中解密出的敏感业务数据以明文或浅层加密形式异步上报回云端。
在特种工程合规、涉密工业制造与前沿物理实验场景中,这种隐蔽的静默网络回传行为构成了毁灭性的信息泄露漏洞。密旋科技在全栈产品设计中坚持贯彻**“零遥测(Zero-Telemetry)”**铁律,将操作系统的强制访问控制(Mandatory Access Control, MAC)与编译器层面的静态代码审查推向极致。
(一)操作系统沙盒(App Sandbox)强制访问控制约束
密旋科技端侧移动应用在构建打包阶段,全面实施最严苛的操作系统沙盒权限收敛:
- 彻底剥离网络通信授权(Zero Network Entitlements):在系统配置文件(如 iOS 的
Entitlements.plist及 Android 的AndroidManifest.xml)中,完全剔除com.apple.security.network.client、com.apple.security.network.server以及android.permission.INTERNET等网络权限声明。 - 底层网络套接字(Socket)硬阻断:当操作系统内核加载应用可执行文件时,沙盒拦截器依据强制访问控制策略直接在内核层面禁用该进程创建任何类型套接字(
socket(AF_INET, SOCK_STREAM, 0))的能力。任何在应用内部试图初始化网络通信的系统调用,均直接被内核返回EPERM(Operation not permitted)错误并触发安全拦截日志。 - 断绝动态网络库链接:在构建脚本中通过编译期静态链接检查,彻底剔除如
CFNetwork.framework、Network.framework、SystemConfiguration.framework等高层网络框架,从二进制指令层面确保可执行文件不具备发起 HTTP/HTTPS 请求的机器码片段。
(二)第三方依赖与供应链闭环代码净化
任何包含外部第三方统计、广告或云服务 SDK 的系统,都不可能具备真正意义上的离线安全性。第三方的闭源二进制库是一个完全不受控制的安全“黑盒”,其内部往往包含隐藏的后台轮询线程、动态代码反射执行机制、甚至是应对网络连通时的自适应数据泄露通道。
密旋科技旗下所有移动与终端应用(QubitLab、TagWorks、SlingGuard 等)恪守如下代码净化原则:
- 第三方分析与广告 SDK 装配率为零(0.0%);
- 全系统 100% 采用自研或全透明经静态形式化验证的开源纯算法库;
- 核心算法(如矩阵运算、龙格-库塔数值求解、微欧开尔文微分补偿、张力乘子解算、哈希状态机)全部以纯 Swift / 现代 C++ 编写,不引入任何间接网络依赖;
- 建立端到端无网络物理构建环境(Air-Gapped Build Environment),阻断构建阶段代码注入与投毒攻击。
(三)端侧硬件指纹与侧信道防护矩阵
除了常规的网络防泄密,高安全离线沙盒还必须有效遏制本地侧信道与设备指纹刺探。下表总结了密旋科技离线沙盒在系统调用与硬件交互维度的防御工程规范:
| 潜在泄露与侧信道威胁 | 常见应用处理缺陷 | 密旋科技端侧离线沙盒防御规范 |
|---|---|---|
| 设备硬件指纹刺探 | 调用私有 API 遍历传感器序列号、MAC 地址、蓝牙地址 | 拒绝索取设备硬件标识符,全部基于沙盒单次启动伪随机 UUID |
| 剪贴板隐蔽跨进程泄露 | 用户敏感数据复制到系统共享全局剪贴板 | 禁用默认自动复制,必须用户主动触发且仅限沙盒内自定义通道 |
| 系统自动截屏缓存泄露 | 应用切入后台时系统自动捕获明文快照存于相册缓存 | 监听生命周期通知,在 willResignActive 瞬间覆盖隐私防窥遮蔽层 |
| 调试器与越狱内存注入 | 生产环境二进制文件未开启反调试,易被 GDB/Frida 挂载 | 启动时调用 ptrace(PT_DENY_ATTACH),并校验内核代码段签名完整性 |
| 系统崩溃日志符号泄露 | 依赖外部崩溃监控上报组件将包含内存变量的 Dump 发出 | 仅利用本地脱机轻量环形日志缓冲区(Local Ring-Buffer),禁止外发 |
六、端侧自包含矢量排版引擎与原笔迹数字证书封签工程实现
在重工业巡检、电气安全认证与特种设备检验等法定合规场景中,技术人员在现场完成离线核验后,必须即时向设备主管、现场监理或政府监察部门交付具有法律效力的书面凭证。在传统的数字化解决方案中,生成高质量的合规检验报告普遍依赖“云端渲染”:移动端将检测数据上传至服务器,服务器利用后端无头浏览器(如 Headless Chromium / Puppeteer)将 HTML 模板动态渲染并导出为 PDF 文件,再回传至手机供技术人员查看。
在深井、货舱等 100% 物理断网的工况下,上述依赖云端渲染的模式彻底失效。某些系统试图在移动端直接打包嵌入微型 Web 视图(WebView)或复杂的第三方大型排版库,但在移动设备受限的硬件算力与低内存边界下,启动庞大的浏览器排版引擎不仅消耗数以百兆计的运行内存,极易引发移动操作系统底层内核的低内存强杀崩溃(Out-Of-Memory, OOM Crash),而且在不同像素密度的屏幕上极易出现样式错位、字体缺失与矢量失真。
为了在 100% 纯离线环境下实现工业级、毫米级精度的法定报告即时交付,密旋科技自主研发了端侧轻量化自包含矢量排版引擎(Edge Self-Contained Vector Typography Engine),实现了完全脱离外部网络与第三方排版服务的本地高保真渲染与原笔迹电子签封。
(一)基于底层图元上下文的毫秒级 PDF/A-1b 静态编译
密旋科技抛弃了所有基于 HTML 转译的中间层,直接与操作系统最底层的矢量图形绘图上下文(如 iOS 的 CoreGraphics / CGContext 及跨平台的轻量级 FreeType / Skia 底层管道)进行原生交互。引擎在内存中以纯数学与矢量图元方式动态构建符合 ISO 19005-1(PDF/A-1b,电子文档长期归档法定标准) 的二进制流。
1. 字体子集化全嵌入(Font Subsetting & Direct Embedding)
PDF/A-1b 强制要求:文档中使用的所有字体度量信息与轮廓字形必须 100% 完整嵌入在文件二进制结构中,严禁引用任何外部系统字体或网络字体,以确保该文件在未来数十年后、在任何无网络支持的异构终端上打开时,排版布局与字符字形保持绝对的一致性。
密旋科技矢量排版引擎在编译生成文档时,通过快速扫描当前报告文本字符集,从端侧本地存储的安全 OpenType / TrueType 字体资产中提取仅被该份报告引用的字形轮廓,动态构建精简的字体子集(Font Subset)。此举不仅严格满足了 PDF/A-1b 的法定全嵌入合规要求,而且将嵌入字体的体积从原装字库的数十兆字节急剧压缩至数十千字节以内,确保整份包含数页详尽技术图表与测试曲线的法定报告总文件体积控制在 ,生成过程在移动终端单核算力下耗时低于 15 毫秒。
2. 坐标空间与绝对几何度量
引擎采用严格的标准印刷绝对点坐标体系(PostScript Points, 1 pt = 1/72 inch)。针对国际标准 A4 页面(),建立了多级嵌套的刚性几何布局网格(Rigid Layout Grid)。所有表格边框、参数单元格、安全警示色块与数据对齐基准线,均由底层路径绘制原语(如 CGContextMoveToPoint、CGContextAddLineToPoint、CGContextStrokePath)以 的高精度单像素对齐机制直接光栅化,杜绝了 HTML 流式排版常见的边缘模糊与跨页截断问题。
(二)原笔迹手写签名的高阶三次贝塞尔曲线微分平滑模型
在起重吊装与电气检测法定规范中,技术人员与安全负责人的手写签字具备最高法律归责效力。在移动端电容触控屏上,指尖或电磁手写笔采样获取的原始输入是一组离散的物理点集:
其中 为触控坐标, 为高精时间戳, 为压感归一化数值。若仅以离散折线将采样点直接连接,绘制出的签名轨迹呈现明显的锯齿状生硬转折,完全丧失真实笔触的流线质感;更严重的是,折线模型在法律鉴定时难以反映书写者的书写速度与连续加速度动力学特征。
为了在离线端侧高保真重现真实的墨水物理流动质感,密旋科技引擎在端侧实时运行三次贝塞尔曲线微分拟合与压感自适应流体模型(Cubic Bézier Curve Fitting & Adaptive Hydrodynamic Model)。
1. 曲线控制点自适应平滑推导
对于相邻的采样点序列,引擎通过引入首尾相切的连续曲率约束,将离散点转换为分段连接的三次贝塞尔曲线段。对于区间 ,其参数方程为:
其中两个中间控制点 与 的空间坐标通过一阶导数连续性( 连续性)与局部曲率约束动态确定:
2. 书写速度与压感协同的笔触宽度动态演化
真实笔触的粗细由运笔速度与下笔压力共同决定。当书写者快速下笔划过时,由于墨水扩散时间极短,笔迹变细;当笔尖缓速顿挫时,墨水浸润,笔迹变粗。设 与 为两点间时间间隔,则局部物理速度为:
笔迹线宽 被建模为受速度阻尼与物理压感调控的动态连续函数:
式中 为基准线宽, 为速度与压感的混合权重因子, 为速度阻尼系数。经过微积分平滑渲染后的签名轨迹不仅流畅圆润、极具物理质感,而且完整保留了书写者的微观动力学生物特征,能够直接承受司法级笔迹鉴定比对。
(三)端侧 X.509 嵌入式数字证书与不可篡改印章封签
在生成整份 PDF/A-1b 文档的最终闭环阶段,离线沙盒调用片上 Secure Enclave 生成的端侧非对称密钥对(如 ECDSA P-256 或后量子 ML-DSA-65),对整份文档的二进制字节流(排除签名元数据字典区域)计算 SHA-256 摘要:
随后在安全硬件内部执行数字签名,生成符合 Adobe Acrobat 标准与 ISO 32000-1 规范的嵌入式数字证书字典(Embedded Signature Dictionary, /Type /Sig)。该签名与前述的 Bellare-Yee 单调递增哈希链当前状态校验和进行紧耦合绑定,最终在文档末尾嵌入一个带有微观几何防伪纹理与高密度二维码的矢量合规印章。任何对导出的 PDF 文件做出的哪怕一个比特的修改(如修改设备合格判定、篡改电阻测量数值或变更检验日期),都会导致 PDF 阅读器立即亮起红色警告标语,宣告签名损坏与文档失效,在离线端侧构筑了具备严格法定效力的法律举证防线。
七、密旋科技三大核心产品离线沙盒落地实践:QubitLab、TagWorks 与 SlingGuard
密旋科技所奉行的 100% 离线沙盒存储架构与端侧数据主权哲学,绝非纸上谈兵的理论构想,而是已经在旗下三大核心产品矩阵——QubitLab、TagWorks 与 SlingGuard 中完成了深度工业级落地与严格验证。这三款产品分别对应物理数值计算、工业电气安全合规与重工业重型起重核验三大高精尖严苛场景,共同共享并验证了密旋科技离线沙盒技术基座的通用性与高可靠性。
(一)QubitLab:移动端连续量子物理仿真与确定性无网络沙盒
QubitLab 是密旋科技专为微观物理前沿探索、量子力学态矢相干旋进与离散密码学设计的端侧交互数值仿真引擎。在传统科学计算中,复杂的量子态密度矩阵演化与双缝干涉、势垒隧穿数值模拟通常需要依赖高性能云端计算集群,用户通过客户端发送参数,云端计算完毕后将结果流式传回。
QubitLab 彻底颠覆了这种对云端的依赖,将严谨的物理数学计算完全移植于移动端纯本地沙盒之内运行:
- 自适应步长四阶龙格-库塔数值微分积分器(Adaptive Runge-Kutta RK45):在移动端 CPU 与神经处理引擎(NPE / Metal)上直接求解含时薛定谔波动方程与布洛赫球面态矢旋进常微分方程组。在纯本地浮点运算下,将空间网格切分为上千个离散节点,以每秒 60 帧以上的极高流畅度实时解算波包色散、干涉条纹与量子跃迁概率幅。
- 高敏感学术数据与自定义实验态的绝对物理隔离:科研人员、密码学研究者与高等院校师生在 QubitLab 沙盒内构建的复杂量子电路设计图、密码协议演进仿真模型及自研算法拓扑,完全属于核心知识资产。QubitLab 的 100% 离线沙盒确保了所有实验配置、用户探索记录与仿真态矩阵完全受控于本地受保护存储空间,零字节网络上报,彻底消除了前沿科研构想与实验数据在云端被审查、镜像或泄漏的隐患。
(二)TagWorks:AS/NZS 3760 工业级便携电气安全检测离线台账
TagWorks 是密旋科技严格依据澳大利亚与新西兰 AS/NZS 3760:2022 法定标准开发的便携式电气设备安全检测(PAT)现场数字化台账系统。其主要作业环境集中于大型矿山采掘面、地下防空洞变电站、深层建筑基坑及强电磁干扰的高压开关室。
在这些完全无法连接外部公网的极端恶劣工业场景中,TagWorks 充分展现了 100% 离线沙盒的工程威力:
- 微欧级开尔文四线制微分修正算法本地瞬时解算:面对超长动力电缆的电阻温漂、测试夹具触点氧化膜电位以及多触点微动磨损,TagWorks 在端侧运行基于开尔文四线制物理模型的微分数值补偿方程,在毫秒级时间内对现场实测电阻执行毫欧乃至微欧级的精确修正,并根据 Class I、Class II 及便携式漏电保护器(PRCD)的分类阈值执行瞬时法定判决。
- 法定防篡改现场审计链闭环:每一笔测试记录、设备条码(Barcode / QR Code)、测试仪校准证书编号与绝缘阻抗读数,均实时注入前向安全单调哈希链中。即使现场检测员在完全无网的深井矿洞连续作业数天,系统依然能离线生成具备法律效力的完整历史追溯账本;返回地面后,直接利用端侧 CoreGraphics 矢量引擎离线导出印有防篡改防伪证书的 A4 官方测试报表,实现了从物理参数测量到法定法律举证的全流程离线闭环。
(三)SlingGuard:英国 LOLER 1998 与美国 OSHA 起重吊索具现场核验
SlingGuard 专注于远洋船舶散货货舱、海上石油钻井平台、集装箱港口码头与高空钢构吊装现场,对标英国 LOLER 1998 与美国 OSHA 29 CFR 1910.184 / ASME B30.9 严苛规约,执行起重吊索具(合金钢链条、合成纤维织带、钢丝绳)的法定安全核验与额定工作载荷(WLL)离线计算。
- 空间非对称吊装张力乘子微分方程离线求值:针对现场极易造成索具拉断恶性事故的多肢索具水平夹角张力突变问题,SlingGuard 在端侧连续求解张力乘子函数 及其下凸性约束,针对 全工况套结结索(Choker Hitch)折减率执行高阶多项式拟合运算,为现场吊装工程人员提供零延迟的载荷临界越限警示。
- 六个月法定彻底检验(Thorough Examination)时序倒计时锁:依据 LOLER 1998 第 9 条关于吊索具每隔不超过 6 个月必须由合资格人士出具法定报告的铁律,SlingGuard 在离线沙盒内部维护单调物理递增时钟计数器,对逾期未检或发现严重断丝磨损报废缺陷的索具执行严格的“逻辑封锁”,并在端侧离线静态编译包含法定 11 项核心要素的 LOLER 附表一(Schedule 1)书面检验报告,杜绝任何因断网而发生的管理脱节与事故隐患。
(四)三大产品端侧离线沙盒架构技术共性
下表汇总了 QubitLab、TagWorks 与 SlingGuard 在密旋科技 100% 离线沙盒架构下的技术落地对照:
| 系统模块 / 功能组件 | QubitLab 量子物理仿真 | TagWorks PAT 电气台账 | SlingGuard 吊索具核验 |
|---|---|---|---|
| 应用场景核心环境 | 高校与科研实验室、前沿教学方舱 | 地下矿井、防空洞变电站、隧道 | 远洋货舱、海上油气平台、钢构高空 |
| 外部网络连通状态 | 100% 断网隔离(保护实验设计) | 100% 断网隔离(矿洞无蜂窝网络) | 100% 断网隔离(海面无基站覆盖) |
| 底层核心计算引擎 | RK45 常微分含时波动数值积分器 | 开尔文四线制微欧温漂微分修正 | 夹角张力乘子连续微分拟合引擎 |
| 硬件隔离与主密钥 | Secure Enclave UID 硬件信封加密 | Secure Enclave 派生时效保护密钥 | Secure Enclave 派生时序锁控密钥 |
| 持久存储安全层级 | SQLCipher AES-256 页面级全加密 | SQLCipher AES-256 页面级全加密 | SQLCipher AES-256 页面级全加密 |
| 法定义务与审计追溯 | 离线实验状态快照哈希防篡改 | Bellare-Yee 单调前向安全哈希链 | LOLER 附表一法定单调状态追溯链 |
| 法定交付物渲染输出 | 本地矢量导出微观波函数相干相图 | 端侧离线矢量编译 AS/NZS 测试台账 | 端侧离线编译 LOLER 附表一证书凭单 |
| 遥测与网络安全策略 | 零遥测 · 零第三方 SDK · 零套接字 | 零遥测 · 零第三方 SDK · 零套接字 | 零遥测 · 零第三方 SDK · 零套接字 |
八、抗“先存后解”(HNDL)的长效端侧冷归档混合加密平滑演进
在确立了端侧 100% 离线沙盒的运行期与存储期安全之后,密旋科技将系统工程视野进一步投射至更广阔的时间维度——跨越数十年的长期冷存储数据保密性防御。
在重特种工程合规、核设施建设、大型水利枢纽与重要知识资产保护中,法定测试台账与设计档案要求在物理介质上完整保留 10 年、20 年乃至 30 年以上。然而,当前全行业广泛面临着一场隐秘而致命的密码学倒计时危机——“先存后解”(Harvest Now, Decrypt Later, HNDL)。敌对势力或潜在攻击者完全可以窃取或扣留这些长效脱机归档密文,保存在其海量数据仓库中;一旦未来具备实用价值的容错通用量子计算机(CRQC)通过运行 Shor 算法正式攻破经典公钥密码学体系(RSA、ECDSA、ECDH),所有基于经典椭圆曲线加密的长效离线归档文件将被瞬间全部解密暴露。
为了消除未来量子计算机对端侧离线归档资产的降维解密风险,密旋科技结合国际互联网工程任务组 IETF RFC 9370 以及美国国家标准与技术研究院(NIST)最新发布的后量子密码标准(FIPS 203 ML-KEM),为端侧离线沙盒设计了抗量子混合信封加密冷归档演进协议(Post-Quantum Hybrid Envelope Archival Protocol)。
(一)离线混合密钥封装机制(Hybrid KEM)数学推导
单一采用全新后量子算法(如晶格密码)在工程初期面临实现漏洞或未来未知代数弱点的风险;而单纯沿用经典密码则注定无法抵御量子计算。密旋科技遵循 IETF RFC 9370 的核心思想,在离线端侧执行双轨正交组合(Orthogonal Hybrid Combination):将经过实战充分检验的经典高能效椭圆曲线 X25519,与基于模误差带学习(MLWE)理论的后量子标准算法 ML-KEM-768(Kyber-768) 进行密码学强绑定。
1. 双轨并行公钥封装
设归档接收方(或冷备份安全存储介质)持有经典公钥 与抗量子公钥 。离线沙盒在执行冷归档导出时,首先由片上 TRNG 独立生成瞬时经典私钥 与后量子封装随机种子。
- 经典通道(X25519):计算瞬时共享密钥 与临时公钥 :
- 抗量子通道(NIST FIPS 203 ML-KEM-768):在分圆多项式环 (其中 )上,通过模块化高斯扰动与可逆采样,计算抗量子密文 与抗量子共享密钥 :
2. 双重异或碰撞安全密钥派生(Dual-Stream Combiner)
端侧引擎决不能简单地将两个共享密钥拼接,而必须通过符合 RFC 9370 规范的伪随机抽取展开函数(HKDF-Extract & HKDF-Expand),将两个密钥材料深度混合为单一的全局主归档密钥 :
数学安全可证明性:根据可证明安全性定理,只要 X25519 对应的计算 Diffie-Hellman 问题(CDH)与 ML-KEM 对应的模误差带学习问题(MLWE)中至少有一个在计算上保持困难,攻击者就绝对无法在多项式时间内将 与均匀真随机分布相区分。这意味着,即便未来的量子计算机彻底粉碎了经典椭圆曲线的离散对数防线,ML-KEM 依托的格结构(Lattice)多维向量最短向量问题(SVP)依然固若金汤;反之,即便未来数学界在晶格密码代数攻击上取得意外突破,经典椭圆曲线在此之前数十年的积累仍可提供基准兜底安全,彻底粉碎了“先存后解”的时间套利空间。
(二)移动端低能耗矢量指令集并行加速优化
在移动设备受限的能耗与电池供电约束下,后量子密码复杂的数论变换(Number Theoretic Transform, NTT)与多项式乘法往往会带来显著的 CPU 占用与计算延迟。密旋科技针对主流移动芯片架构(ARMv8.4-A / ARMv9),对 ML-KEM-768 的环多项式乘法进行了深度的 ARM NEON 单指令多数据流(SIMD) 汇编级重构优化。
在模数 的 NTT 运算中,传统串行 C 代码需要循环执行大量的取模乘加指令。密旋科技利用 ARM NEON 提供的 128 比特向量寄存器,将 8 个 16 比特多项式系数打包为单个向量单元,采用 Montgomery 约减算法与优化的蝴蝶结乘法单元(Butterfly Operation),在单条向量指令内并行完成 8 路系数的蝶形变换:
经过实测,在 Apple A16/M2 及高通骁龙 8 Gen 3 移动处理平台上,单次完整的混合密钥封装与信封密文组装耗时仅为 0.42 毫秒,能耗低于微焦耳级,对设备电池寿命几乎零影响,真正将原本属于国家级与骨干网通信的高深抗量子密码学,无缝融入到普通作业人员手中的离线便携设备之中。
九、结论与工程展望:用物理认知前沿,用离线捍卫隐私
回顾数字化计算的发展史,软件架构在集中与分布、云端与本地之间经历着循环往复的螺旋上升。过去二十年里,过度中心化的云服务在赋予人们便捷协同的同时,也前所未有地加剧了数据主权的丧失、隐私边界的沦陷以及单点灾难性故障的蔓延。
密旋科技(KeyRotate Technology)通过本研究系统阐述并工程落地的 100% 离线沙盒存储架构与端侧数据主权体系,向全球系统工程界与密码学界提供了一条清晰、严谨且可复制的技术突围路径:
- 以硬件安全隔离区为物理底座:彻底告别纯软件防线的脆弱幻想,将密钥生命周期、真随机物理熵源与安全执行环境深度锚定在芯片微观晶圆物理法则之上;
- 以页面级透明密文编排为微观防御:在 SQLite 经典 B-Tree 结构上融合高内存硬度的 Argon2id 派生与每页独立 IV 的 AES-256 认证加密,确保静态物理存储百毒不侵;
- 以前向安全单调哈希链为法律基石:以 Bellare-Yee 状态机与 Merkle 增量折叠终结离线环境下的事后篡改与倒签伪造难题,赋予单机离线记录等同于国家级时间戳公证的最高法定证明力;
- 以绝对零遥测与端侧自包含排版为工程边界:坚决剔除任何网络探针与供应链毒素,依靠底层原生图元实现毫秒级高保真原笔迹矢量数字凭证编译;
- 以抗量子混合 KEM 为长效保密防线:融合 IETF RFC 9370 与 NIST FIPS 203 标准,跨越数十年时间维度抵御未来的“先存后解”终极威胁。
从 QubitLab 对微观量子态连续演化的纯本地确定性仿真,到 TagWorks 在地下深井矿洞对工业电气安全参数的微欧级微分补偿,再到 SlingGuard 在远洋孤舟与万吨高空对起重吊具法定规约的严格闭环,密旋科技用坚实的工程落地证明:安全感从来不来自云端缥缈的承诺,而来自对底层物理参数的深刻认知与对端侧离线沙盒的绝对掌控。
在奔向下一个计算纪元的征途上,密旋科技将继续秉持“用物理认知前沿,用离线捍卫隐私”的庄严信念,不断拓宽端侧计算的数学边界与安全边界,为每一位重视数据主权的企业与个人,打造坚不可摧的数字方舟。
参考文献
- [1] Kleppmann, M., Wiggins, A., van Hardenberg, P., & Kobus, M. (2019). Local-first software: you own your data, in spite of the cloud. In Proceedings of the 2019 ACM SIGPLAN International Symposium on New Ideas, New Paradigms, and Reflections on Programming and Software (Onward! 2019) (pp. 154-178). ACM. https://doi.org/10.1145/3359591.3359737
- [2] Bellare, M., & Yee, B. (2003). Forward-security in private-key cryptography. In Financial Cryptography: 7th International Conference, FC 2003, Lecture Notes in Computer Science (Vol. 2742, pp. 1-18). Springer. https://doi.org/10.1007/3-540-36563-X_1
- [3] National Institute of Standards and Technology (NIST). (2024). Module-Lattice-Based Key-Encapsulation Mechanism Standard. Federal Information Processing Standards Publication (FIPS) 203. U.S. Department of Commerce. https://csrc.nist.gov/pubs/fips/203/final
- [4] National Institute of Standards and Technology (NIST). (2024). Module-Lattice-Based Digital Signature Standard. Federal Information Processing Standards Publication (FIPS) 204. U.S. Department of Commerce. https://csrc.nist.gov/pubs/fips/204/final
- [5] Standards Australia & Standards New Zealand. (2022). AS/NZS 3760:2022 In-service safety inspection and testing of electrical equipment and RCDs. Joint Technical Committee EL-036. https://www.standards.org.au/standards-catalogue/sa-snz/electrotechnology/el-036/as-slash-nzs—3760-colon-2022
- [6] United Kingdom Health and Safety Executive (HSE). (1998). Lifting Operations and Lifting Equipment Regulations 1998 (LOLER). Statutory Instruments 1998 No. 2307. https://www.legislation.gov.uk/uksi/1998/2307/contents/made
- [7] United States Occupational Safety and Health Administration (OSHA). (2023). General Industry Safety and Health Regulations: Slings. 29 CFR 1910.184. U.S. Department of Labor. https://www.osha.gov/laws-regs/regulations/standardnumber/1910/1910.184
- [8] IETF RFC 9370. (2023). Multiple Key Exchange in the Internet Key Exchange Protocol Version 2 (IKEv2). Internet Engineering Task Force. https://datatracker.ietf.org/doc/rfc9370/
- [9] IETF RFC 8785. (2020). JSON Canonicalization Scheme (JCS). Internet Engineering Task Force. https://datatracker.ietf.org/doc/rfc8785/
- [10] Biryukov, A., Dinu, D., & Khovratovich, D. (2016). Argon2: the memory-hard function for password hashing and other applications. In IEEE European Symposium on Security and Privacy (EuroS&P 2016) (pp. 388-402). IEEE. https://doi.org/10.1109/EuroSP.2016.31