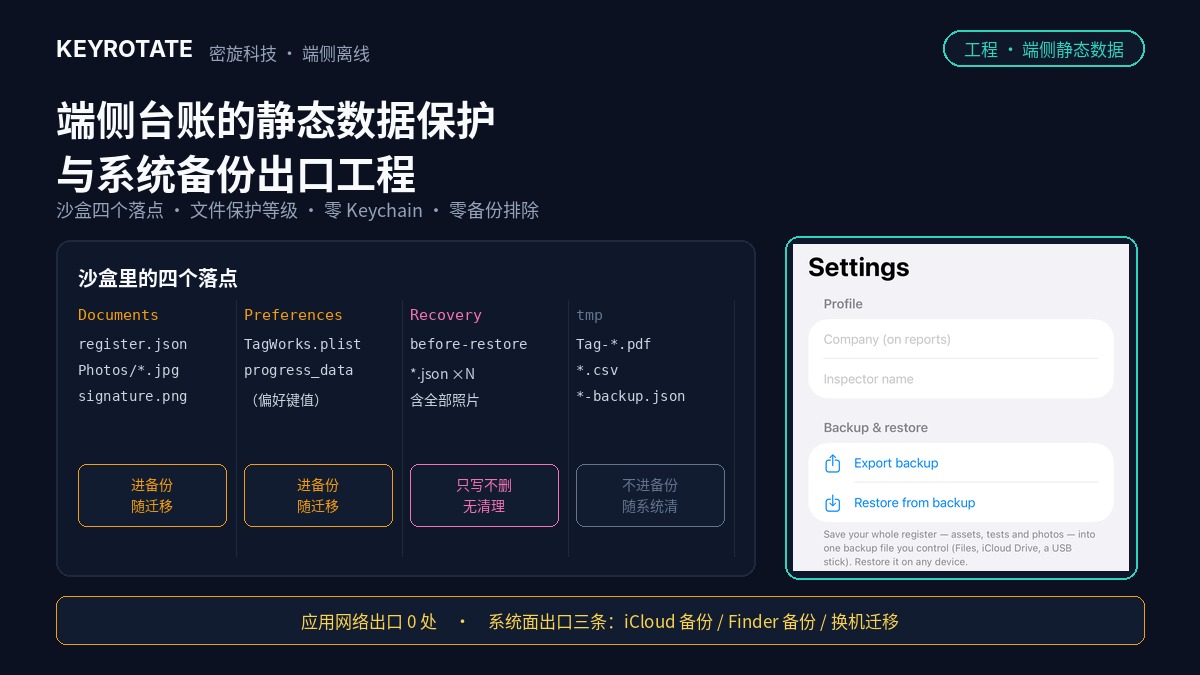
端侧离线台账的静态数据保护与系统备份出口工程:沙盒落点、文件保护等级与"数据不出设备"的能力边界
关掉 Wi-Fi、不挂账号、代码里没有任何网络调用,一台 iPad 上的电气安全台账就真的没有出口了吗?本文以密旋科技 TagWorks、SlingGuard 与 QubitLab 的真实工程为样本,逐个目录盘点数据落在哪里、以什么格式落盘、有没有声明保护等级、会不会被系统备份带走,并给出目录分级、显式保护、备份面取舍与恢复副本轮转四条可落地的工程线。
关掉 Wi-Fi、不挂账号、代码里没有任何网络调用,一台 iPad 上的电气安全台账就真的没有出口了吗?本文以密旋科技 TagWorks、SlingGuard 与 QubitLab 的真实工程为样本,逐个目录盘点数据落在哪里、以什么格式落盘、有没有声明保护等级、会不会被系统备份带走,并给出目录分级、显式保护、备份面取舍与恢复副本轮转四条可落地的工程线。
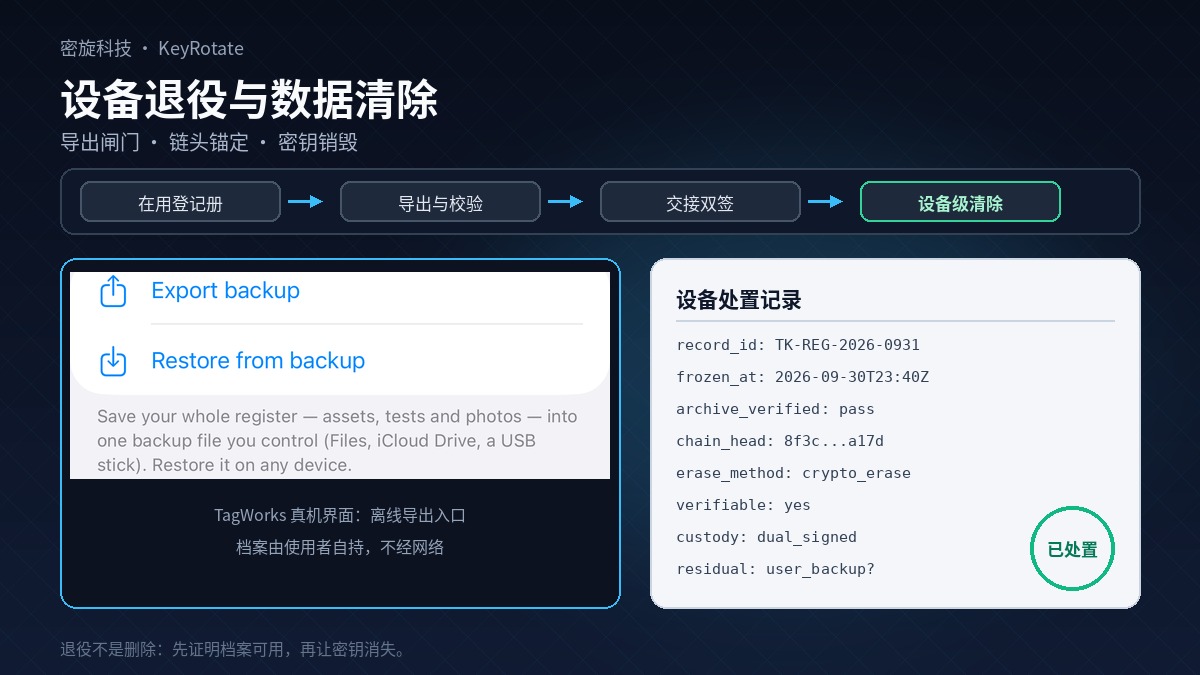
端侧离线台账没有服务器副本,这让设备退役成为一个必须被工程化的问题。本文以密旋科技 TagWorks 与 SlingGuard 的离线登记册为样本,梳理记录保留义务与信息销毁义务之间的张力、离线设备在丢失与转手场景下缺少遥控清除通道的现实约束、退役流程的五步顺序(清查冻结、导出校验闸门、链头锚定、交接双签、清除与处置记录),并把"清除能证明什么、不能证明什么"写成可查验的能力边界声明。
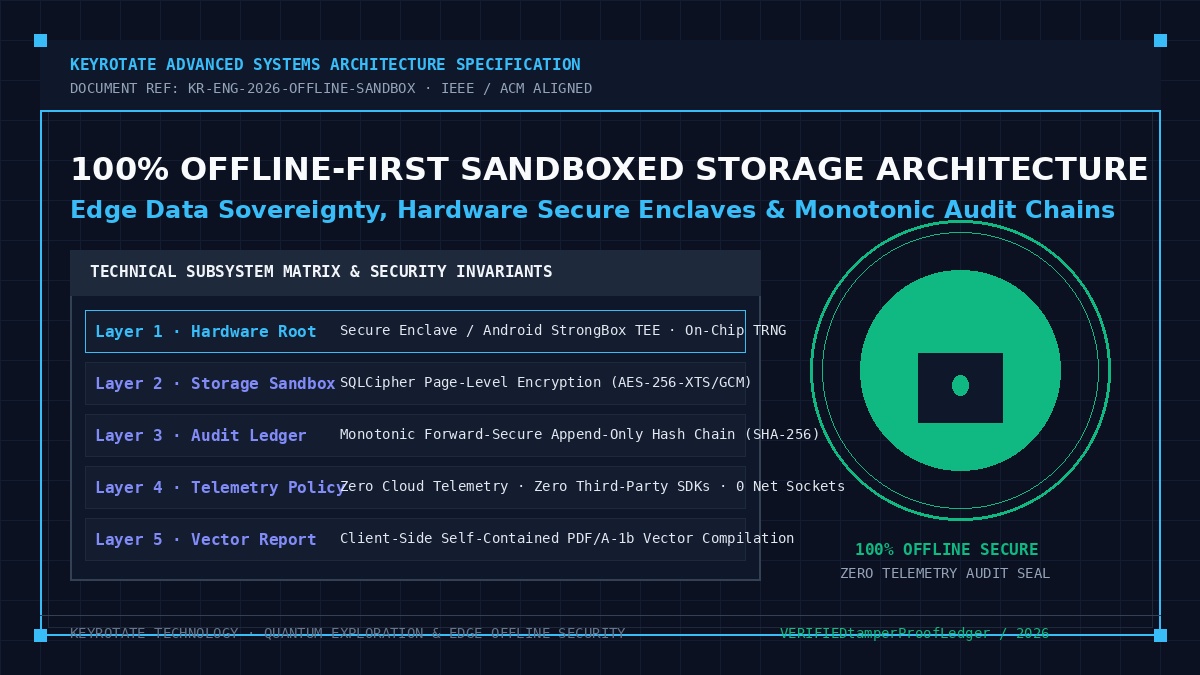
系统解构端侧 100% 离线沙盒存储架构的底层原理与工程实现。深入推导片上硬件隔离安全区物理熵源机理、页面级密文透明编排与 Argon2id 内存硬度方程、Bellare-Yee 前向安全单调哈希审计链状态转移模型,并结合密旋科技 QubitLab、TagWorks 与 SlingGuard 论证极端断网工业工况下的绝对数据主权与零遥测隐私工程实践。