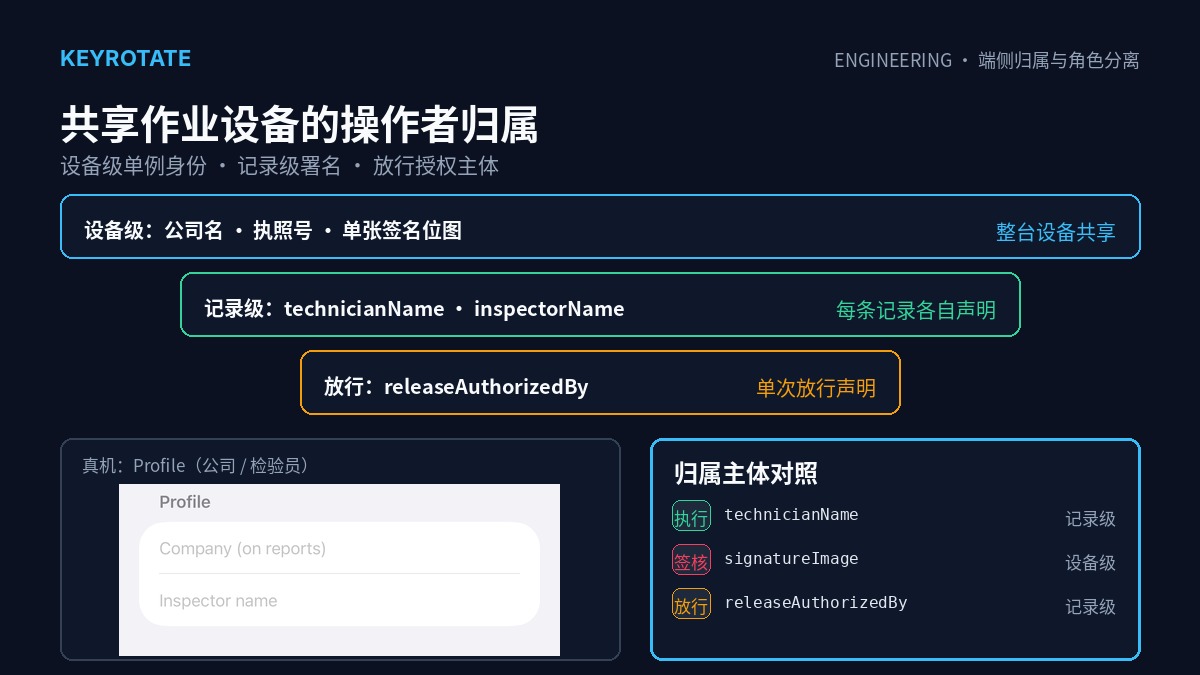
共享端侧作业设备的操作者归属与角色分离工程:无账户离线台账下的签核主体判定与责任链
一台工地平板在一个班次里被多名作业人员轮流使用,而设备里只有一份单例签名。本文以密旋科技 TagWorks 与 SlingGuard 的归属模型为样本,区分执行主体、签核主体与授权主体三种语义,拆解记录级操作者字段与设备级单例身份的作用域边界,梳理记录级署名前置、敏感字段分域、报告署名按记录绑定与严格场景按角色分设备四条实现线,并把"持机者是否就是署名人"这一无法自证的问题如实写成能力边界。
一台工地平板在一个班次里被多名作业人员轮流使用,而设备里只有一份单例签名。本文以密旋科技 TagWorks 与 SlingGuard 的归属模型为样本,区分执行主体、签核主体与授权主体三种语义,拆解记录级操作者字段与设备级单例身份的作用域边界,梳理记录级署名前置、敏感字段分域、报告署名按记录绑定与严格场景按角色分设备四条实现线,并把"持机者是否就是署名人"这一无法自证的问题如实写成能力边界。
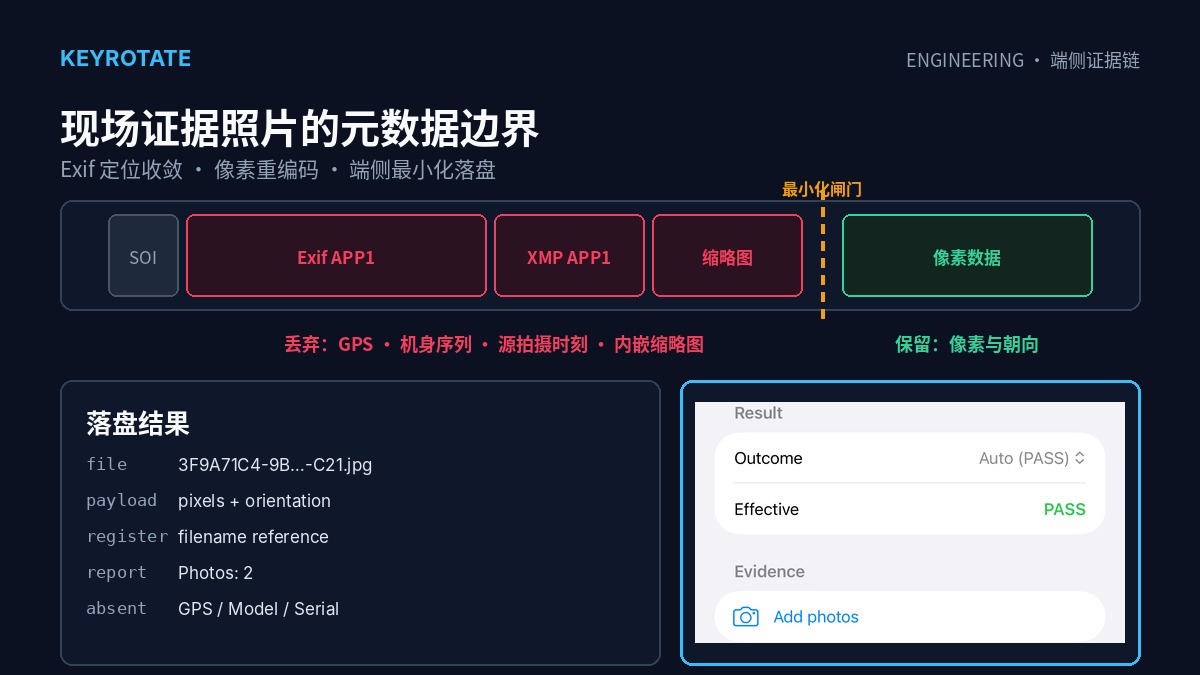
端侧证据照片在进入离线台账前后,携带的信息并不相同。本文以密旋科技 TagWorks 与 SlingGuard 的端侧照片证据链为样本,逐字段拆解 Exif 定位、机身序列与内嵌缩略图各自的取证价值与隐私负担,梳理出进程选择器、像素重编码、UUID 命名与能力最小化四条实现线,并把"重编码在提升隐私的同时抹掉取证线索"这一取舍,如实写成可核对的能力边界。
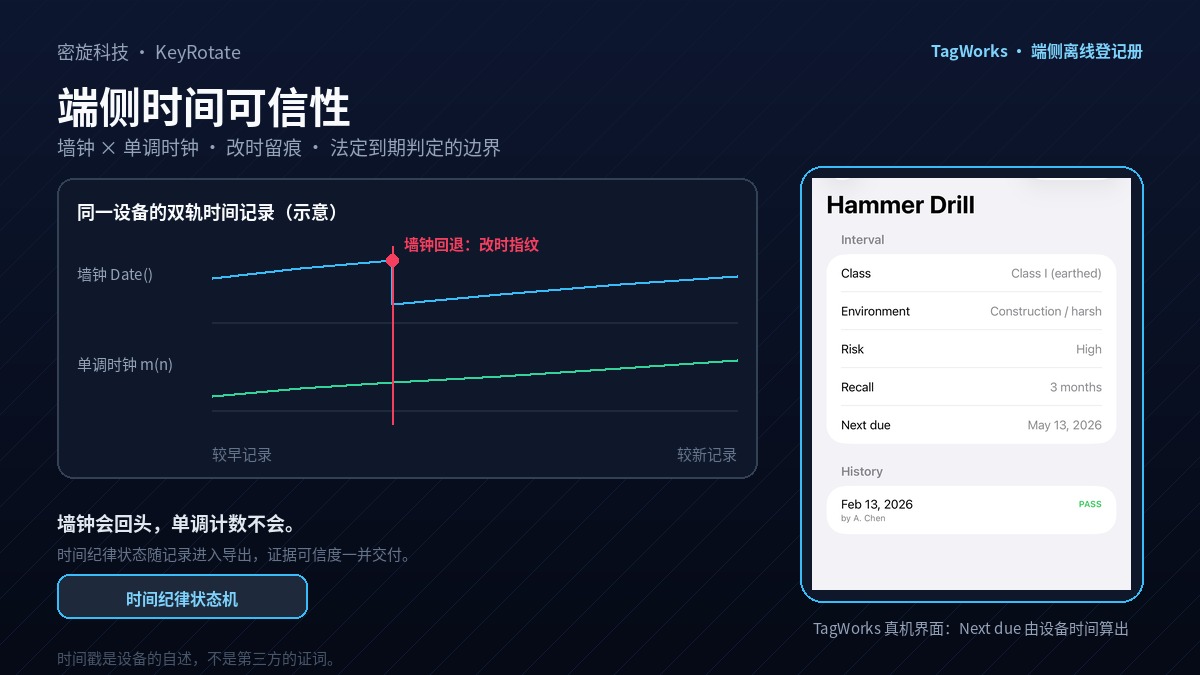
端侧离线台账没有可信的服务器授时,"现在几点"本身就是一条需要被质证的假设。本文以密旋科技 TagWorks 与 SlingGuard 的离线登记册为样本,区分墙钟、单调时钟与系统运行时长三种时间源各自能担保什么,梳理手动改时、自动校时跳跃、时区夏令时、跨零点边界与备份恢复时间倒退五类失效方式,并给出把判定函数纯函数化、UTC 存储与固定时区渲染、单调锚与时间纪律状态机、恢复后对账闸门四条工程线,最后如实划出"能检测与留痕、不能阻止"的能力边界。
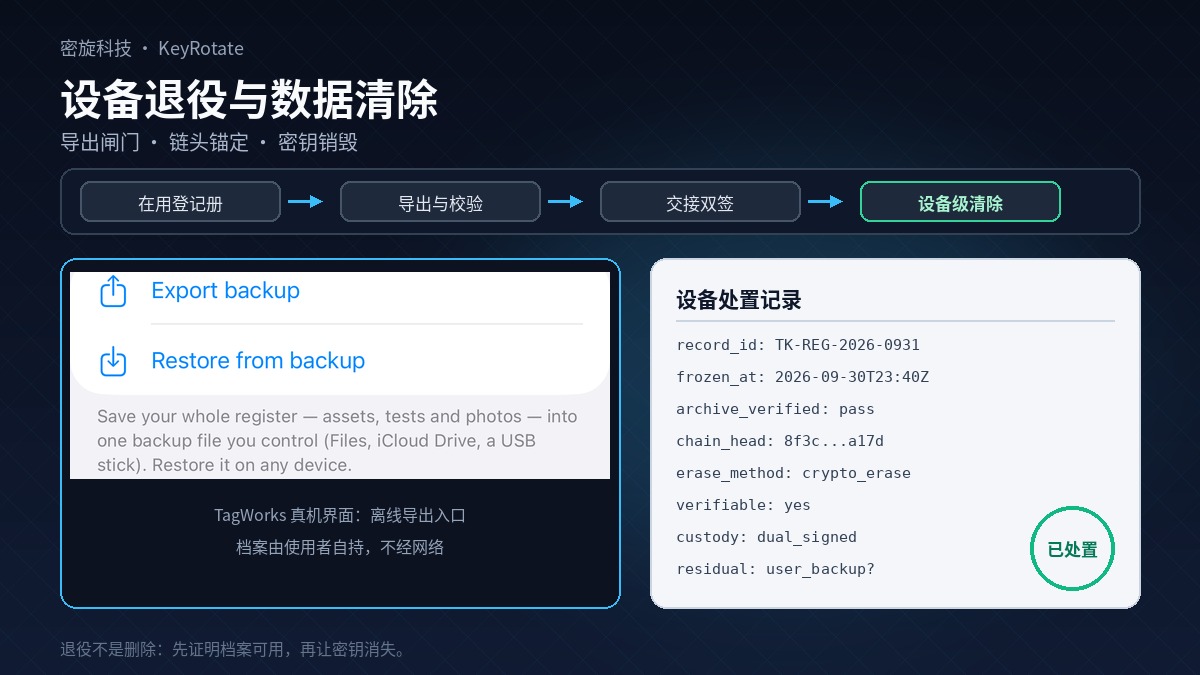
端侧离线台账没有服务器副本,这让设备退役成为一个必须被工程化的问题。本文以密旋科技 TagWorks 与 SlingGuard 的离线登记册为样本,梳理记录保留义务与信息销毁义务之间的张力、离线设备在丢失与转手场景下缺少遥控清除通道的现实约束、退役流程的五步顺序(清查冻结、导出校验闸门、链头锚定、交接双签、清除与处置记录),并把"清除能证明什么、不能证明什么"写成可查验的能力边界声明。
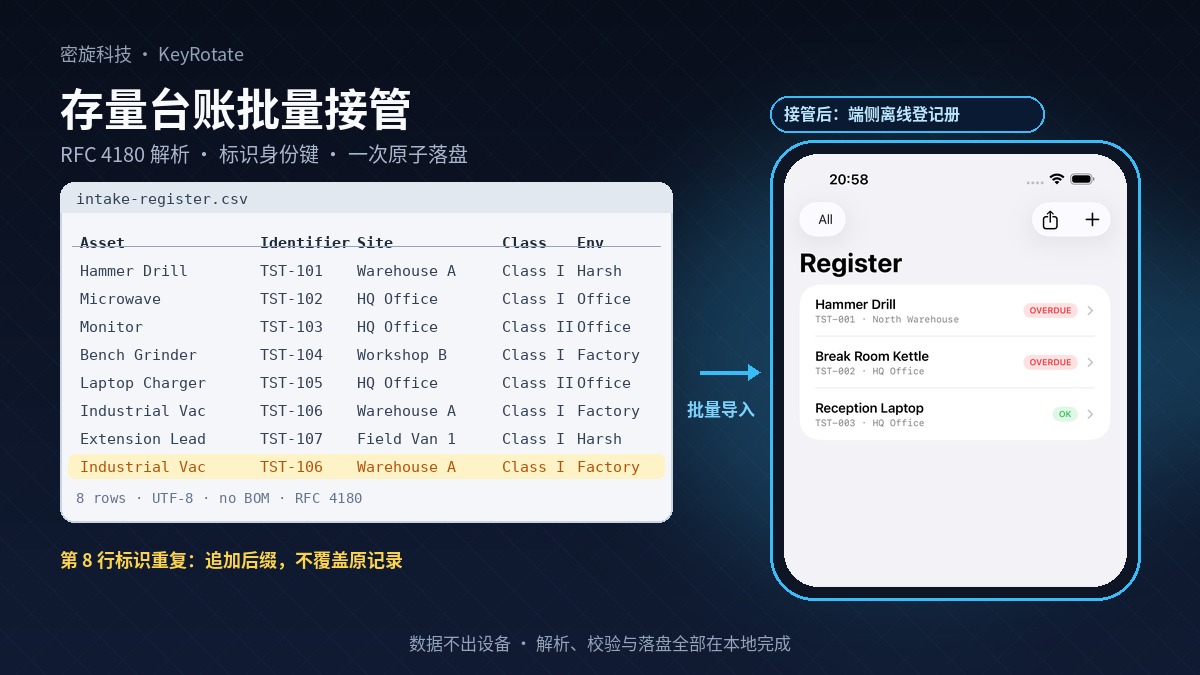
以密旋科技 TagWorks 离线登记册的批量接管入口为样本,拆解把一本既有电子表格台账搬进端侧设备的完整工程链:RFC 4180 字节级解析、表头别名归一、标识符身份键的冲突解析、未解析字段的默认补全与可见性、整份文件校验先于一次原子写出,以及入册概要与事件历史两条 CSV 出口的回导契约与迁移可审计性。
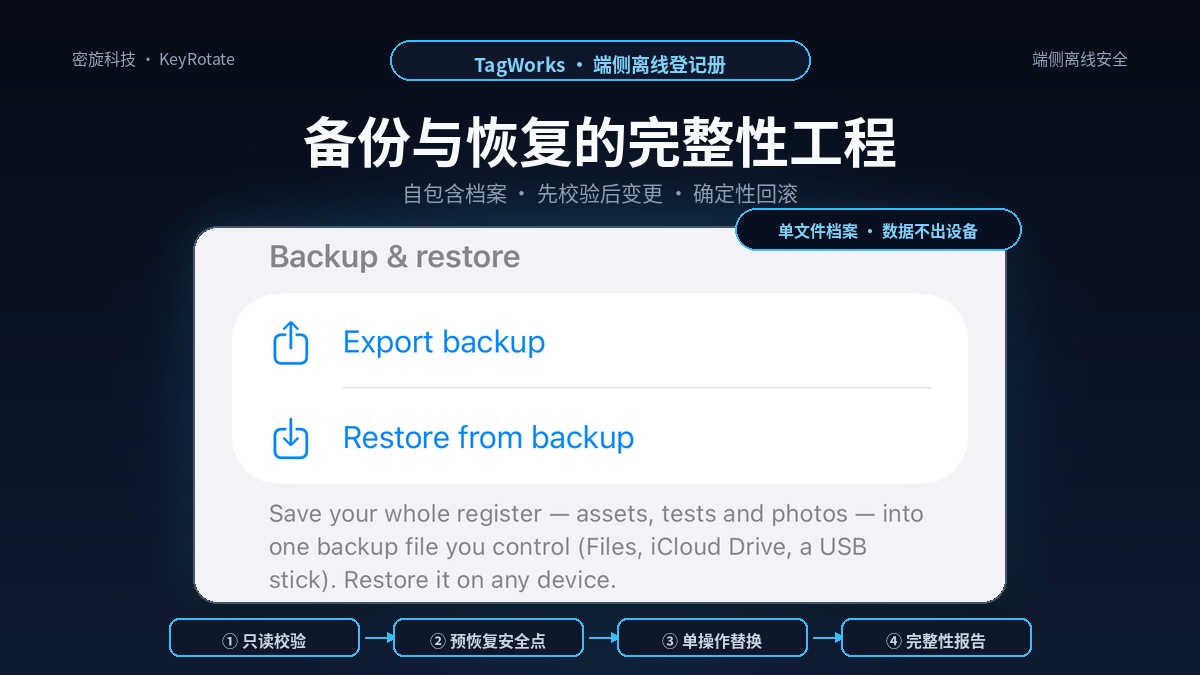
深入解构密旋科技 TagWorks 端侧离线登记册的备份与恢复工程语义。剖析自包含证据档案的封装结构与确定性编码,形式化"校验先于变更"的恢复前置校验次序,推导"安全点—替换—验证"的本地恢复事务与三层失败语义,并论证在零云端依赖下如何以诚实的完整性度量守住离线台账的可迁移性与端侧数据主权。